
Hardware Security Module (HSM) : fonctionnement et obligations PSCE pour la signature qualifiée
Le hardware security module (HSM) est le cœur cryptographique de toute signature électronique qualifiée au sens d'eIDAS. Comprendre son rôle est essentiel pour toute organisation soumise aux exigences des prestataires de services de confiance.
Rédacteur — Certyneo · À propos de Certyneo
Introduction : pourquoi le HSM est au cœur de la confiance numérique
Lorsqu'une entreprise appose une signature électronique qualifiée sur un contrat, elle s'appuie sur une chaîne de confiance dont le maillon central est un composant matériel souvent invisible : le hardware security module, communément désigné HSM. Sans ce dispositif, aucun prestataire de services de confiance qualifié (PSCO ou PSCE selon la terminologie française) ne peut délivrer des certificats conformes au règlement eIDAS et à ses exigences techniques. En 2026, avec l'entrée en vigueur effective d'eIDAS 2.0 et la multiplication des wallets d'identité numérique, la compréhension du HSM devient un prérequis pour tout responsable juridique, DSI ou DPO impliqué dans des processus de signature dématérialisée. Cet article explique ce qu'est un HSM, comment il fonctionne, pourquoi il est obligatoire pour la signature qualifiée, et quelles obligations il génère pour les PSCE.
Qu'est-ce qu'un hardware security module (HSM) ?
Définition et architecture matérielle
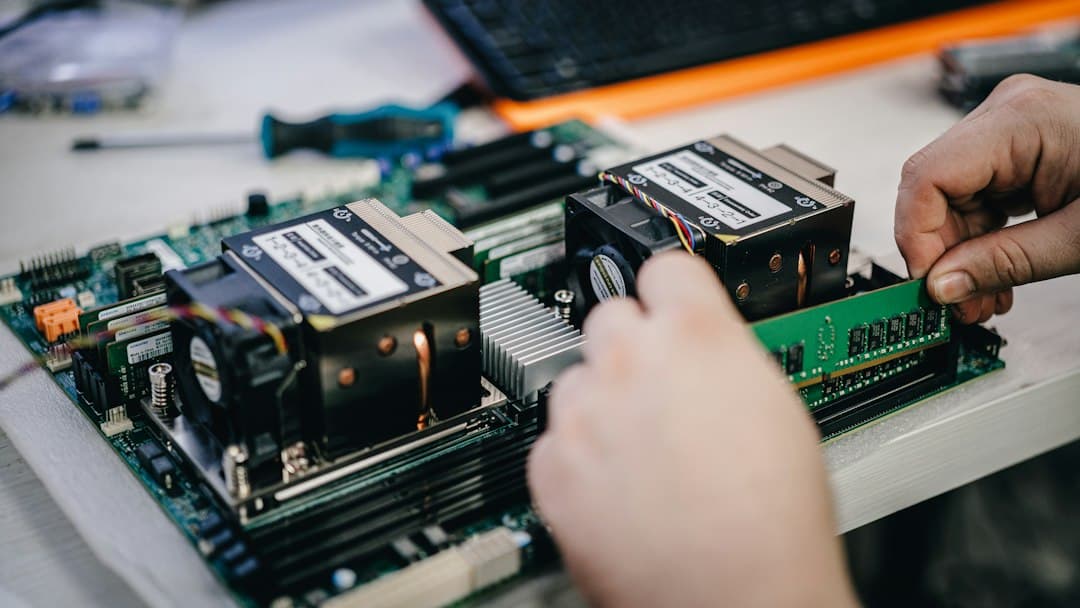
Un hardware security module est un dispositif physique dédié à la génération, au stockage et à l'utilisation sécurisée de clés cryptographiques. Contrairement à un logiciel de chiffrement qui s'exécute sur un serveur standard — donc potentiellement vulnérable à une extraction mémoire ou à une attaque logicielle —, le HSM isole les opérations cryptographiques dans une enclave matérielle inviolable. Physiquement, il se présente soit sous forme de carte PCI-Express insérée dans un serveur, soit comme un appliance réseau (boîtier rack), soit comme un service cloud managé (Cloud HSM) proposé par des fournisseurs certifiés.
L'architecture interne d'un HSM repose sur plusieurs couches de protection :
- Un processeur cryptographique dédié (souvent un co-processeur FIPS 140-3 validé)
- Une mémoire tamper-proof : toute tentative d'ouverture physique détruit les clés stockées
- Un générateur de nombres aléatoires hardware (TRNG) pour la génération de clés de haute entropie
- Des capteurs environnementaux (température, tension, rayonnement) déclenchant une autodestruction en cas d'anomalie
Les standards de certification applicables aux HSM
Un HSM destiné à la signature qualifiée doit être certifié selon des référentiels stricts. Les deux principaux sont :
FIPS 140-3 (Federal Information Processing Standard, NIST, États-Unis) : ce standard définit quatre niveaux de sécurité. Pour un usage PSCE qualifié, le niveau 3 est généralement requis, imposant une authentification multifacteur pour l'accès aux clés et une résistance prouvée aux attaques physiques.
Critères Communs (ISO/IEC 15408) : l'Union européenne exige, via la norme ETSI EN 319 401 et les exigences du règlement eIDAS, que les dispositifs de création de signature qualifiée (QSCD — Qualified Signature Creation Device) soient certifiés Critères Communs au niveau EAL4+ ou supérieur. Cette certification est vérifiée par des laboratoires accrédités (en France, ceux labellisés par l'ANSSI).
L'ANSSI publie et maintient une liste des dispositifs qualifiés régulièrement mise à jour. En novembre 2026, les HSM les plus déployés par les PSCE européens sont les modèles certifiés des gammes nShield (Entrust), Luna (Thales) et Utimaco, dont les certifications Critères Communs et FIPS 140-3 niveau 3 sont vérifiables publiquement.
Comment un HSM génère et protège les clés de signature qualifiée ?
Le cycle de vie d'une clé cryptographique dans un HSM
La gestion des clés dans un HSM suit un cycle de vie formalisé, encadré par la norme ETSI EN 319 401 (exigences générales pour les TSP) et les politiques de certification propres à chaque PSCE :
- Génération : la clé privée est créée à l'intérieur du HSM via le TRNG. Elle ne quitte jamais le périmètre sécurisé du module — c'est le principe fondamental.
- Stockage : la clé est chiffrée avec une clé maître (KEK — Key Encryption Key) stockée elle-même dans la mémoire tamper-proof. Toute exportation est chiffrée et tracée.
- Utilisation : lorsqu'une signature doit être apposée, les données à signer (le hash du document) entrent dans le HSM, l'opération cryptographique est réalisée en interne, et seule la signature résultante sort. La clé privée ne circule jamais sur le réseau.
- Archivage et destruction : en fin de cycle, la clé est détruite de manière certifiée (zero-wipe) et l'événement est enregistré dans les journaux d'audit.
Ce principe de non-exportabilité de la clé privée est précisément ce qui confère à la signature qualifiée sa force probante : le signataire est le seul à pouvoir initier l'opération, et ce contrôle exclusif est garanti matériellement.
HSM distant vs HSM local : les modèles de déploiement PSCE
Les PSCE peuvent déployer des HSM selon deux architectures principales :
HSM on-premise : le module est hébergé dans les datacenters du PSCE, physiquement sécurisés selon les exigences de la norme ETSI EN 319 401 (accès contrôlé, surveillance vidéo, double personne pour les opérations sensibles, cage de Faraday recommandée). C'est l'architecture historique, offrant le contrôle maximal mais aussi les coûts d'exploitation les plus élevés.
Cloud HSM managé : des fournisseurs comme AWS CloudHSM, Azure Dedicated HSM ou Thales Data Protection on Demand proposent des HSM physiques dédiés accessibles via des API sécurisées (PKCS#11, JCE, Microsoft CNG). Pour être conformes eIDAS, ces services doivent eux-mêmes être certifiés et leurs datacenters doivent répondre aux exigences de localisation des données (considérant 15 d'eIDAS 2.0 et article 46 sur la supervision transfrontalière).
Dans les deux cas, la valeur juridique de la signature électronique qualifiée repose sur la certification du dispositif et non sur sa localisation physique.
Le HSM comme composant obligatoire du QSCD selon eIDAS
Définition du QSCD et rôle central du HSM
Le règlement eIDAS n°910/2014 (article 29 et annexe II) définit les exigences relatives aux dispositifs de création de signature qualifiée (QSCD). Un QSCD doit :
- Garantir la confidentialité des données de création de signature (la clé privée)
- Rendre pratiquement impossibles la contrefaçon et la falsification
- Protéger le signataire contre les falsifications par des tiers
- Être certifié par un organisme d'évaluation reconnu par un État membre
En pratique, seul un HSM certifié peut satisfaire à l'intégralité de ces exigences. Un logiciel de signature, même sécurisé, ne peut pas garantir l'inviolabilité physique. C'est pourquoi les PSCE qualifiés — dont la liste est publiée dans les Trusted Lists nationales supervisées par l'ENISA — sont tous tenus de baser leur infrastructure sur des HSM certifiés.
Les obligations spécifiques des PSCE autour du HSM
Les prestataires de services de confiance qualifiés (PSCE) sont soumis à un régime d'obligations particulièrement exigeant en matière de gestion des HSM, défini par la norme ETSI EN 319 401 et les politiques de certification ETSI EN 319 411-1/411-2 :
Audit annuel : les PSCE qualifiés doivent soumettre leur infrastructure HSM à un audit de conformité annuel réalisé par un organisme d'évaluation de la conformité (CAB — Conformity Assessment Body) accrédité. En France, cela relève de l'ANSSI en tant que superviseur national.
Cérémonie de génération des clés : toute génération de clé racine ou subordonnée doit faire l'objet d'une key ceremony documentée, réalisée en présence d'au moins deux personnes habilitées, dans une salle à accès contrôlé, avec enregistrement vidéo et procès-verbal signé. Ce processus formel garantit l'intégrité et la traçabilité de l'opération.
Journalisation inaltérable : chaque opération cryptographique réalisée par le HSM (génération, signature, révocation) doit être enregistrée dans des journaux horodatés et protégés contre la modification. Ces journaux sont exploités en cas d'incident ou de litige pour reconstituer la chaîne de preuve. La norme ETSI EN 319 132 sur le format de signature XAdES impose des exigences précises sur la structure de ces preuves.
Plan de continuité et de sauvegarde : les clés doivent être sauvegardées dans un HSM secondaire (réplication sécurisée) ou via une procédure de key backup chiffrée, pour garantir la disponibilité du service en cas de défaillance matérielle.
HSM et horodatage qualifié : une synergie indispensable
Le rôle du HSM dans les TSA (Time Stamping Authorities)
Le HSM n'est pas uniquement utilisé pour la signature de documents. Il est également au cœur des autorités d'horodatage qualifié (TSA — Time Stamping Authority), qui délivrent des jetons d'horodatage conformes à la RFC 3161 et aux exigences eIDAS pour les signatures qualifiées avec preuve de date.
Un jeton d'horodatage qualifié est lui-même une signature cryptographique apposée par la TSA sur un hash de la signature du document, avec un timestamp certifié. Cette opération est réalisée dans un HSM dédié de la TSA, garantissant que le timestamp ne peut pas être falsifié a posteriori. Pour en savoir plus sur la complémentarité entre signature et horodatage, consultez notre guide sur l'horodatage électronique et sa valeur juridique.
Impact sur la durée de validité des signatures qualifiées
Une signature qualifiée non horodatée voit sa valeur probante théoriquement limitée à la durée de validité du certificat du signataire (en général 1 à 3 ans). Avec un horodatage qualifié, la signature conserve sa valeur probante pour toute la durée de conservation légale du document, même après expiration du certificat — à condition que les algorithmes cryptographiques utilisés restent reconnus comme sûrs (liste algorithmique maintenue par l'ETSI dans TS 119 312).
Cette durabilité est critique pour les actes juridiques à longue conservation (actes immobiliers, contrats de crédit, actes de société). C'est pourquoi les solutions de signature électronique qualifiée pour les cabinets juridiques intègrent systématiquement un service d'horodatage qualifié adossé à un HSM certifié.
Cadre légal applicable au hardware security module et à la signature qualifiée
Le déploiement d'un hardware security module dans le cadre d'une infrastructure de signature électronique qualifiée s'inscrit dans un corpus réglementaire dense, articulant droit européen, droit national et normes techniques harmonisées.
Règlement eIDAS n°910/2014 (UE) — Toujours en vigueur en 2026 en parallèle de son évolution eIDAS 2.0 (Règlement UE 2024/1183), l'article 29 et l'annexe II définissent les exigences formelles applicables aux dispositifs de création de signature qualifiée (QSCD). Tout HSM utilisé pour émettre des signatures qualifiées doit satisfaire à ces exigences et avoir fait l'objet d'une certification reconnue par un État membre. La violation de ces exigences prive la signature de son statut qualifié et entraîne la déchéance des effets juridiques automatiques conférés par l'article 25§2 du règlement.
Code civil, articles 1366 et 1367 — L'article 1366 pose le principe d'équivalence entre l'écrit électronique et l'écrit papier, sous conditions d'identification de l'auteur et d'intégrité du document. L'article 1367 consacre la signature électronique comme mode de consentement, en renvoyant aux conditions fixées par décret (Décret n°2017-1416 du 28 septembre 2017). La signature qualifiée bénéficie de la présomption de fiabilité la plus élevée : en cas de litige, c'est à la partie qui conteste la signature d'en apporter la preuve contraire.
Norme ETSI EN 319 401 — Cette norme harmonisée définit les exigences générales applicables à tous les prestataires de services de confiance, notamment en matière de gestion des clés cryptographiques, de sécurité physique des HSM, d'audit et de documentation. Sa conformité est vérifiée par les audits annuels imposés par eIDAS.
Normes ETSI EN 319 411-1 et 319 411-2 — Elles précisent les politiques de certification respectivement pour les certificats NCP+ (non-qualified) et QCP-n/QCP-l/QCP-l-qscd (qualified), détaillant les exigences opérationnelles relatives aux HSM pour chaque niveau.
RGPD n°2016/679 — Les HSM traitent des données liées à l'identité des signataires (clés associées à des personnes physiques). Le PSCE est responsable de traitement au sens de l'article 4§7 du RGPD et doit documenter les traitements dans son registre (article 30), appliquer les principes de minimisation et de limitation de conservation (articles 5 et 17), et mettre en place des mesures de sécurité appropriées (article 32), dont la gestion HSM est précisément une illustration.
Directive NIS 2 (UE 2022/2555) — Transposée en droit français par la loi n°2024-449 du 21 mai 2024, NIS 2 classe les PSCE parmi les entités essentielles ou importantes selon leur taille, leur imposant des obligations renforcées en matière de cybersécurité, de gestion des incidents et de résilience opérationnelle. La sécurisation des HSM s'inscrit directement dans le périmètre des mesures techniques exigées à l'article 21 de la directive.
Responsabilités en cas de compromission — Si un HSM est compromis et que des signatures frauduleuses sont émises, la responsabilité du PSCE peut être engagée sur le fondement de l'article 13 d'eIDAS, qui impose une présomption de responsabilité à la charge du prestataire, sauf preuve d'absence de faute.
Scénarios d'usage illustratifs
Scénario 1 — Un établissement financier émettant des contrats de crédit dématérialisés
Un établissement financier traitant plusieurs milliers de contrats de crédit à la consommation ou immobilier par mois doit s'assurer que chaque signature apposée par ses clients répond au niveau qualifié exigé par la réglementation sectorielle (notamment les articles L. 313-25 et suivants du Code de la consommation pour le crédit immobilier). Dans ce contexte illustratif, l'établissement fait appel à un PSCE qualifié dont l'infrastructure repose sur des HSM certifiés Critères Communs EAL4+. Chaque signature du client est créée à distance (QSCD à distance selon l'article 29§2 d'eIDAS), le HSM du PSCE gérant la clé privée en lieu et place d'une carte à puce physique. Le problème central est la traçabilité et l'opposabilité en cas de contentieux : l'enregistrement de chaque opération dans les journaux du HSM, couplé à un horodatage qualifié, constitue un dossier de preuve complet. Le gain réel de ce dispositif — en termes de réduction des litiges ou de délais de traitement — se mesure sur le périmètre réel de l'établissement, avant et après un pilote.
Scénario 2 — Un groupement hospitalier gérant des actes administratifs et des consentements patients
Un groupement hospitalier d'environ 800 lits souhaitant dématérialiser ses processus de consentement éclairé et ses conventions avec des partenaires institutionnels fait face à un double enjeu : la conformité RGPD (données de santé relevant de l'article 9) et la valeur juridique des signatures. Dans ce scénario illustratif, le groupement s'interroge sur le niveau de signature requis pour chaque type d'acte. Les conventions inter-établissements peuvent requérir une signature qualifiée, donc un PSCE avec HSM certifié. Les consentements patients, eux, peuvent relever d'un niveau avancé, avec des exigences moindres sur le QSCD. L'enjeu organisationnel est de cartographier les flux documentaires par niveau de risque. Le dispositif HSM garantit que les clés des signataires ne sont jamais exposées, même en environnement hospitalier soumis à des cyberattaques croissantes (rapport ANSSI 2025 : le secteur santé représente 11 % des incidents traités). Le gain effectif de la dématérialisation se mesure sur le périmètre réel, avant et après un pilote.
Scénario 3 — Une entreprise industrielle gérant ses contrats fournisseurs à l'international
Une PME industrielle gérant environ 200 contrats fournisseurs par an, dont une part significative implique des partenaires établis hors Union européenne, doit s'assurer de la reconnaissance transfrontalière de ses signatures. Les articles 25 et 27 d'eIDAS établissent que les signatures qualifiées émises par un PSCE inscrit sur une Trusted List nationale ont un effet juridique équivalent dans tous les États membres. Pour les partenaires hors UE, l'article 14 d'eIDAS prévoit des accords de reconnaissance mutuelle. Dans ce scénario illustratif, l'entreprise passe par un PSCE qualifié dont l'infrastructure HSM est auditée annuellement, garantissant la pérennité de la reconnaissance. Elle s'appuie également sur un service d'horodatage qualifié pour chaque contrat, afin d'ancrer chaque signature dans le temps de manière incontestable. L'évaluation du bénéfice réel — en sécurité juridique et en fluidité opérationnelle — se mesure sur le périmètre réel, avant et après un pilote.
Questions fréquentes
Qu'est-ce qui différencie un HSM d'un logiciel de chiffrement classique ?
Un hardware security module isole les opérations cryptographiques dans une enclave matérielle inviolable : la clé privée est générée et utilisée à l'intérieur du module, sans jamais en sortir en clair. Un logiciel de chiffrement, même robuste, s'exécute sur un système d'exploitation standard exposé aux attaques mémoire, aux malwares et aux extractions par un administrateur système. Cette différence fondamentale justifie l'obligation de HSM certifié pour tout dispositif de création de signature qualifiée (QSCD) au sens d'eIDAS.
Un PSCE peut-il utiliser un Cloud HSM pour émettre des signatures qualifiées ?
Oui, à condition que le Cloud HSM utilisé soit certifié au niveau requis (Critères Communs EAL4+ ou FIPS 140-3 niveau 3) et que l'ensemble de l'infrastructure du PSCE soit auditée et conforme à ETSI EN 319 401. Les HSM physiques dédiés hébergés dans des datacenters cloud (distincts des HSM logiciels partagés) sont admis par les superviseurs nationaux, sous réserve que la localisation des données respecte les exigences du droit applicable et que l'accès physique soit rigoureusement contrôlé.
Quelle est la durée de vie typique d'un HSM dans une infrastructure PSCE ?
La durée de vie opérationnelle d'un HSM est généralement de cinq à sept ans, au-delà de laquelle les fabricants ne garantissent plus la disponibilité des firmwares de sécurité ni le maintien des certifications. Les PSCE planifient des cycles de remplacement avant expiration des certifications, car l'utilisation d'un HSM dont la certification est expirée peut invalider la conformité eIDAS de l'ensemble de l'infrastructure. La migration vers de nouveaux modules implique une nouvelle cérémonie de génération des clés.
La compromission d'un HSM engage-t-elle la responsabilité du PSCE envers les signataires ?
Oui. L'article 13 du règlement eIDAS établit une présomption de responsabilité à la charge du PSCE qualifié en cas de manquement aux obligations imposées par le règlement. Si une compromission du HSM conduit à l'émission de signatures frauduleuses, le PSCE doit prouver l'absence de faute de sa part. Il doit également notifier l'incident à son superviseur national (en France, l'ANSSI) dans les délais imposés par NIS 2 et révoquer immédiatement tous les certificats potentiellement compromis.
Comment vérifier qu'un PSCE utilise bien un HSM certifié conforme à eIDAS ?
La vérification s'effectue en consultant la Trusted List nationale de l'État membre supervisant le PSCE (accessible via le portail de la Commission européenne ec.europa.eu/tools/lotl). Les PSCE qualifiés y figurent avec leur statut et les références de leur rapport d'audit de conformité. Pour une vérification plus approfondie, le rapport de conformité (Conformity Assessment Report — CAR) émis par un CAB accrédité est un document public que tout PSCE qualifié doit être en mesure de fournir sur demande.
Conclusion
Le hardware security module est bien plus qu'un composant technique parmi d'autres : il est la garantie matérielle sur laquelle repose l'ensemble de la confiance juridique attachée à la signature électronique qualifiée. Sans HSM certifié conforme aux exigences eIDAS et aux normes ETSI, aucun PSCE ne peut légitimement revendiquer le statut qualifié, et aucune signature ne peut bénéficier de la présomption de fiabilité consacrée par le Code civil.
Pour les entreprises et organisations qui déploient ou envisagent de déployer des processus de signature dématérialisée, comprendre le HSM permet d'évaluer la solidité de l'infrastructure du prestataire choisi et d'anticiper les audits de conformité. Certyneo s'appuie sur des PSCE qualifiés dont les infrastructures HSM répondent à ces exigences. Pour en savoir plus sur nos offres et vérifier la conformité de votre chaîne de signature, contactez notre équipe ou explorez nos tarifs.
Essayez Certyneo gratuitement
Envoyez votre première enveloppe de signature en moins de 5 minutes. 5 enveloppes pendant 14 jours, puis 2/mois, sans carte bancaire.
Approfondir le sujet
Articles de référence autour de ce sujet.
Approfondir le sujet
Nos guides complets pour maîtriser la signature électronique.
Continuez votre lecture sur Réglementation
Approfondissez vos connaissances avec ces articles en lien avec le sujet.
Archivage long terme des documents signés électroniquement : guide complet des normes
Conserver un document signé électroniquement ne suffit pas : encore faut-il garantir sa valeur probante dans 10, 20 ou 30 ans. Découvrez les normes NF Z et les exigences eIDAS qui encadrent l'archivage long terme en 2026.
Biométrie et signature électronique : enjeux de sécurité et d'identité
La biométrie transforme en profondeur la vérification d'identité dans les processus de signature électronique. Découvrez comment la reconnaissance faciale sécurise vos flux documentaires en 2026.
Authentification multifacteur et signature électronique : enjeux de sécurité en 2026
L'authentification multifacteur est désormais incontournable pour sécuriser vos signatures électroniques. Découvrez les mécanismes MFA, les exigences réglementaires et les bonnes pratiques à adopter.