
Intégrer une solution de signature électronique à vos systèmes existants
Connecter votre logiciel de signature électronique à votre ERP, CRM ou SIRH n'est plus un projet IT complexe. Découvrez les architectures, les protocoles et les exigences légales pour réussir cette intégration en 2026.
Rédacteur — Certyneo · À propos de Certyneo
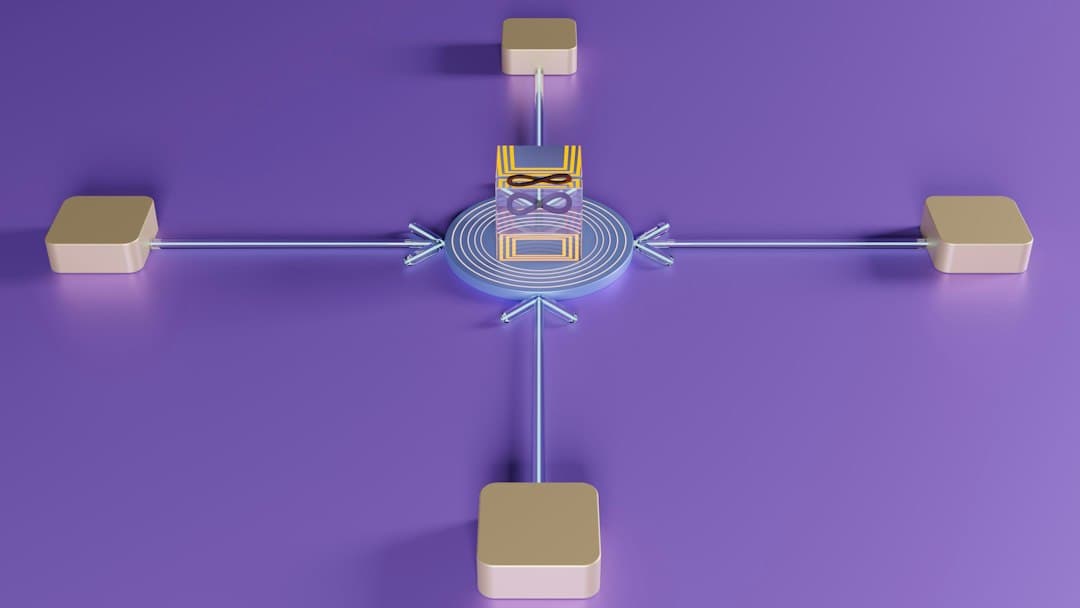
Digitaliser la signature d'un contrat est une chose. L'inscrire dans un flux documentaire entièrement automatisé, sans ressaisie ni rupture de charge, en est une autre. En 2026, la maturité des API REST, des webhooks et des connecteurs natifs permet d'intégrer une solution de signature électronique à la quasi-totalité des systèmes d'information d'entreprise. Pourtant, de nombreuses DSI et directions métier sous-estiment encore la complexité architecturale, juridique et sécuritaire de ce chantier. Ce guide détaille les étapes clés, les choix techniques et les pièges à éviter pour réussir l'intégration d'un logiciel de signature électronique dans votre écosystème applicatif — ERP, CRM, SIRH, GED ou plateforme SaaS sectorielle.
Pourquoi l'intégration est au cœur de la valeur ajoutée de la signature électronique
Une solution de signature déployée en mode « silo » — accessible uniquement via son propre portail — génère des frictions opérationnelles : export manuel des documents, recopie des coordonnées signataires, absence de mise à jour automatique du statut dans votre outil métier. La valeur réelle de la signature électronique se libère lorsqu'elle devient un micro-service natif de votre système d'information.
La signature comme brique d'un flux documentaire
Dans une architecture orientée services (SOA) ou microservices, la signature électronique s'insère comme une étape du workflow documentaire. Un document généré par votre ERP déclenche automatiquement une demande de signature via l'API de votre fournisseur ; à la signature effective, un webhook notifie votre système, met à jour le statut du contrat, archive le fichier horodaté dans votre GED et déclenche le processus aval (facturation, onboarding, accès aux services). Ce modèle — souvent appelé « straight-through processing » dans les secteurs financiers et juridiques — élimine les interventions manuelles et réduit le risque d'erreur documentaire.
Pour comprendre l'ensemble de la chaîne de valeur, le guide complet de la signature électronique en entreprise constitue une base de référence utile avant d'aborder les aspects techniques de l'intégration.
Intégration native vs connecteurs tiers vs développement custom
Trois approches coexistent sur le marché en 2026 :
Connecteurs natifs ou plug-ins certifiés : certains éditeurs de signature proposent des modules prêts à l'emploi pour les plateformes dominantes (Salesforce, HubSpot, Microsoft 365, SharePoint, SAP). La mise en œuvre est rapide, mais la personnalisation reste limitée.
API REST et webhooks : l'approche la plus flexible. Votre équipe de développement consomme directement les endpoints de l'API du prestataire de signature, gère les tokens OAuth 2.0 ou les clés API, et construit les flux sur mesure. Cette voie exige une documentation API exhaustive et un environnement sandbox stable.
Middleware et iPaaS : des plateformes d'intégration comme Zapier, Make (ex-Integromat) ou des solutions enterprise (MuleSoft, Boomi) permettent de brancher la signature électronique sans écrire de code. Pertinent pour les PME ou pour des cas d'usage périphériques, moins adapté aux volumes élevés ou aux exigences de traçabilité stricte.
Les exigences techniques d'une intégration robuste
Intégrer un logiciel de signature existant dans votre SI ne se résume pas à appeler une API. Plusieurs couches techniques doivent être pensées en amont.
Authentification, sécurité des échanges et gestion des tokens
Le protocole OAuth 2.0 avec flux « client credentials » est le standard de facto pour les intégrations machine-to-machine. Chaque requête vers l'API de signature doit être authentifiée par un jeton à durée de vie limitée (généralement 3 600 secondes), renouvelé automatiquement par votre application. Les échanges transitent obligatoirement en TLS 1.2 minimum (TLS 1.3 recommandé), conformément aux exigences de la directive NIS 2 (Directive UE 2022/2555) et aux recommandations de l'ANSSI en matière de chiffrement.
La gestion des secrets (clés API, client secret) doit s'appuyer sur un coffre-fort de secrets (HashiCorp Vault, Azure Key Vault, AWS Secrets Manager) et non sur des variables d'environnement en clair dans votre code source.
Gestion des identités signataires et vérification KYC
La qualité de la signature électronique — simple, avancée ou qualifiée au sens du règlement eIDAS — dépend directement du niveau de vérification d'identité du signataire. Dans un flux intégré, deux scénarios se présentent :
- Le signataire est un utilisateur connu de votre SI : son identité est déjà vérifiée lors de son onboarding. L'API de signature peut recevoir ses attributs (nom, prénom, e-mail, numéro de téléphone) depuis votre annuaire LDAP ou votre IdP (Okta, Azure AD). Il convient néanmoins de s'assurer que le niveau de vérification initial correspond au niveau de signature requis.
- Le signataire est un tiers externe : la vérification d'identité doit être déléguée à un prestataire de services de confiance qualifié (PSCE/TSP) via un flux KYC embarqué dans le parcours de signature. Certaines API exposent des webhooks dédiés à la progression du parcours KYC, permettant à votre application de conditionner la suite du workflow à la validation de l'identité.
Stockage, archivage et intégrité des preuves
Une signature électronique valide génère un dossier de preuve : le document signé au format PDF/A, le certificat du signataire, l'horodatage qualifié et le journal des événements. Ce dossier doit être conservé pendant la durée légale applicable au contrat concerné (5 ans pour les contrats commerciaux courants, 10 ans pour les actes de commerce au sens de l'article L. 110-4 du Code de commerce). L'intégration doit prévoir un pipeline d'archivage vers votre GED ou votre SAE (Système d'Archivage Électronique), avec vérification de l'intégrité des fichiers par empreinte SHA-256 à chaque transfert.
L'horodatage électronique qualifié joue ici un rôle central : il cristallise la date et l'heure de la signature de façon opposable, indépendamment du système d'archivage aval.
Cartographier vos systèmes avant de démarrer l'intégration
Inventaire des flux documentaires concernés
Avant toute implémentation, dressez la cartographie exhaustive des flux documentaires qui bénéficieront de la signature électronique intégrée : contrats fournisseurs générés par votre ERP, avenants salariaux issus de votre SIRH, propositions commerciales produites par votre CRM, ordres de mission validés dans votre outil de gestion des déplacements. Pour chaque flux, identifiez :
- Le système source du document
- Le système portant l'identité du signataire
- Le niveau de signature requis (simple, avancée, qualifiée)
- Le système de destination pour l'archivage
- Les délais contractuels ou réglementaires applicables
Évaluation de la charge API et du dimensionnement
Les API de signature sont généralement soumises à des quotas (rate limiting). Pour un déploiement à l'échelle d'une PME traitant quelques centaines de documents par mois, les plans standards suffisent. Pour une entreprise traitant des milliers de signatures quotidiennes, il convient de négocier des quotas adaptés et de prévoir une file d'attente (message queue) pour lisser les pics de charge — une architecture asynchrone via RabbitMQ ou Kafka est recommandée dans ce cas.
Si vous évaluez plusieurs éditeurs ou envisagez de changer de solution actuelle, le comparatif des solutions de signature électronique vous aidera à mettre en regard les capacités API, les niveaux de conformité et les modèles tarifaires.
Bonnes pratiques pour une intégration pérenne et conforme
Versioning d'API et gestion de la dette technique
Les API de signature évoluent. Choisissez un prestataire qui maintient une politique claire de versioning (ex. : v1, v2 en parallèle avec période de dépréciation annoncée à 12 mois minimum). Documentez les versions que vous consommez et mettez en place des tests d'intégration automatisés (tests de contrat, contract testing via Pact) pour détecter rapidement toute rupture de compatibilité lors des mises à jour.
Observabilité et alerting
Une intégration silencieuse est une intégration dangereuse. Implémentez dès le départ :
- Des logs structurés pour chaque appel API (statut HTTP, identifiant de la transaction, durée de réponse)
- Des métriques sur le taux d'erreur, le taux d'abandon du parcours de signature, le délai moyen de signature
- Des alertes déclenchées si le taux d'échec dépasse un seuil défini ou si un webhook n'est pas reçu dans le délai attendu
Ces indicateurs permettent également de calculer le retour sur investissement de votre déploiement avec le calculateur ROI Certyneo, en s'appuyant sur des données réelles issues de votre production.
Séparation des environnements et tests de recette
Exigez de votre prestataire de signature un environnement sandbox complet, fonctionnellement identique à la production mais sans valeur légale. Menez vos tests d'intégration, vos tests de charge et vos tests de régression dans cet environnement avant toute mise en production. La recette fonctionnelle doit inclure au minimum : la création d'une demande de signature, la notification du signataire, la complétion du parcours, la réception du webhook de confirmation et l'archivage du document signé dans votre GED.
Si votre organisation envisage de migrer d'une solution existante (DocuSign, YouSign) vers Certyneo, le guide dédié à la migration vers Certyneo détaille les étapes de transition sans interruption de service.
Cadre légal applicable à l'intégration d'une solution de signature électronique
L'intégration technique d'un logiciel de signature dans votre système d'information ne dispense pas — bien au contraire — de respecter un ensemble de textes réglementaires qui conditionnent la valeur probante des signatures produites et la licéité des traitements de données associés.
Règlement eIDAS et niveaux de signature
Le Règlement (UE) n° 910/2014 dit « eIDAS », complété par son évolution eIDAS 2.0 (Règlement UE 2024/1183, applicable progressivement jusqu'en 2026-2027), définit trois niveaux de signature électronique : simple (SES), avancée (AdES) et qualifiée (QES). La QES, seule équivalente à la signature manuscrite au sens de l'article 25 du règlement, exige l'intervention d'un dispositif de création de signature qualifié (QSCD) et d'un prestataire de services de confiance qualifié (QTSP) inscrit sur la liste de confiance nationale (en France, la liste de l'ANSSI). Votre intégration doit donc prévoir la sélection dynamique du niveau de signature en fonction de la nature du document traité.
Code civil : articles 1366 et 1367
L'article 1366 du Code civil dispose que l'écrit électronique a la même force probante que l'écrit sur support papier, sous réserve que la personne dont il émane soit dûment identifiée et qu'il soit établi dans des conditions garantissant son intégrité. L'article 1367 précise que la signature électronique consiste en l'usage d'un procédé fiable d'identification garantissant son lien avec l'acte auquel elle s'attache. Ces deux dispositions fondent l'obligation de traçabilité et d'intégrité qui doit être assurée par votre pipeline d'intégration.
RGPD et traitement des données signataires
Le Règlement (UE) 2016/679 (RGPD) s'applique pleinement aux données des signataires collectées dans le cadre du flux d'intégration (nom, prénom, e-mail, numéro de téléphone, données biométriques éventuelles pour la vérification d'identité). À ce titre, votre organisation doit :
- Désigner une base légale pour chaque traitement (exécution du contrat, obligation légale ou intérêt légitime)
- Conclure un accord de traitement de données (DPA) avec votre prestataire de signature agissant comme sous-traitant au sens de l'article 28 du RGPD
- Garantir la localisation des données dans l'EEE ou obtenir des garanties appropriées pour les transferts hors EEE (clauses contractuelles types, décision d'adéquation)
- Tenir le registre des traitements à jour (article 30 du RGPD)
Directive NIS 2 et sécurité des systèmes intégrés
La Directive (UE) 2022/2555 (NIS 2), transposée en droit français par la loi n° 2024-449 du 21 mai 2024, impose aux entités essentielles et importantes des obligations renforcées en matière de sécurité des réseaux et des systèmes d'information, incluant la gestion des risques liés aux prestataires tiers. Votre prestataire de signature électronique constitue un fournisseur critique : son évaluation de sécurité, la contractualisation des SLA de disponibilité et les procédures de notification d'incident doivent figurer dans votre politique de gestion des risques fournisseurs.
Normes ETSI pour la signature avancée
Les normes ETSI EN 319 132 (XAdES), ETSI EN 319 122 (CAdES) et ETSI EN 319 162 (PAdES) définissent les formats techniques des signatures électroniques avancées et qualifiées. PAdES (PDF Advanced Electronic Signatures) est le format de référence pour la signature de documents PDF dans les contextes B2B européens. Assurez-vous que votre prestataire produit des signatures conformes à ces normes, ce qui est vérifiable via les outils de validation de la Commission européenne (DSS — Digital Signature Services).
Scénarios d'usage illustratifs
Les trois scénarios ci-dessous sont des situations types destinées à illustrer les bénéfices opérationnels d'une intégration native de la signature électronique. Ils ne constituent pas des témoignages clients. Tout gain réel doit être mesuré sur votre périmètre propre, avant et après un pilote.
Scénario 1 — Une PME industrielle automatisant ses contrats fournisseurs
Une PME industrielle traitant plusieurs centaines de commandes fournisseurs par an saisit ses bons de commande dans son ERP. Sans intégration, chaque document doit être exporté en PDF, chargé manuellement sur le portail de signature, puis renvoyé au fournisseur. À la réception du document signé, un collaborateur le retélécharge et l'importe dans la GED, avec un risque de version incorrecte.
Dans un modèle intégré, l'ERP déclenche automatiquement une demande de signature dès la validation du bon de commande. L'API de signature notifie le fournisseur par e-mail ; une fois le document signé, un webhook met à jour le statut dans l'ERP et archive le PDF signé horodaté dans la GED. Le flux documentaire est continu, sans intervention manuelle. Le gain réel sur ce périmètre est à mesurer lors d'un pilote encadré.
Scénario 2 — Un cabinet de conseil intégrant la signature à son CRM
Un cabinet de conseil de taille intermédiaire produit ses propositions commerciales depuis son CRM. La conversion d'une proposition en contrat signé implique, dans un schéma non intégré, plusieurs allers-retours manuels entre le commercial, le client et l'assistante de direction.
Grâce à un connecteur natif entre le CRM et la solution de signature, le commercial génère la proposition depuis le CRM, déclenche le parcours de signature en un clic, et visualise en temps réel dans la fiche prospect le statut de la signature (envoyé, ouvert, signé, refusé). À la signature, le contrat est automatiquement rattaché à l'opportunité et le commercial est notifié pour engager l'étape suivante. Ce scénario illustratif montre comment la signature intégrée s'inscrit dans le cycle de vente sans friction supplémentaire ; les gains opérationnels réels dépendent du volume de contrats traités et de la maturité du CRM en place.
Scénario 3 — Un groupement de structures de santé dématérialisant ses contrats RH
Un groupement de structures de santé employant plusieurs centaines de soignants gère ses avenants de contrat de travail via un SIRH. La signature papier implique des délais importants pour les personnels en mobilité sur plusieurs sites.
L'intégration de la signature électronique au SIRH permet de déclencher automatiquement une demande de signature avancée dès qu'un avenant est validé par le responsable RH. Le soignant signe depuis son smartphone, où qu'il se trouve. Le document signé est archivé dans le dossier RH numérique de l'agent, conforme aux exigences légales en matière de conservation des contrats de travail. Ce cas d'usage illustre la valeur de l'intégration dans des environnements à forte mobilité. Comme pour tout déploiement dans le secteur de la santé, les contraintes spécifiques liées à la signature électronique dans la santé doivent être étudiées en amont du projet.
Questions fréquentes
Quelle différence y a-t-il entre une intégration API et un connecteur natif pour la signature électronique ?
Un connecteur natif est un module préconfiguré fourni par l'éditeur de signature pour une plateforme spécifique (Salesforce, Microsoft 365, SAP). Il s'installe rapidement mais offre peu de personnalisation. Une intégration via API REST vous donne un contrôle total sur les flux, les données échangées et les règles métier, mais nécessite des ressources de développement. Le choix dépend de votre volume de signatures, de la complexité de vos workflows et des compétences techniques disponibles en interne.
Quel niveau de signature électronique choisir pour mes contrats commerciaux ?
Le règlement eIDAS distingue trois niveaux : simple (SES), avancée (AdES) et qualifiée (QES). Pour la majorité des contrats commerciaux B2B courants, la signature avancée offre un équilibre entre sécurité juridique et fluidité du parcours. La signature qualifiée est recommandée pour les actes à fort enjeu (transferts de propriété, actes authentiques). Un audit juridique préalable de vos types de documents permet de calibrer le niveau requis flux par flux, avant de configurer votre intégration en conséquence.
Comment garantir la conformité RGPD dans un flux de signature électronique intégré ?
Votre prestataire de signature agit comme sous-traitant au sens de l'article 28 du RGPD. Vous devez conclure avec lui un accord de traitement de données (DPA) précisant les finalités, les durées de conservation et les mesures de sécurité. Vérifiez que les données des signataires sont hébergées dans l'EEE ou protégées par des clauses contractuelles types validées par la CNIL. Documentez le traitement dans votre registre et informez les signataires de leurs droits avant la collecte de leurs données.
Combien de temps faut-il conserver les documents signés électroniquement ?
La durée de conservation dépend de la nature juridique du document. Les contrats commerciaux courants relèvent du délai de prescription de cinq ans prévu par l'article L. 110-4 du Code de commerce. Certains actes (baux commerciaux, actes de société) exigent une conservation de dix ans ou plus. Le document signé doit être conservé avec son dossier de preuve complet (certificat, horodatage, journal d'audit) dans un système garantissant l'intégrité des fichiers sur toute la durée de rétention.
Est-il possible d'intégrer la signature électronique à un ERP on-premise ?
Oui, sous réserve que votre ERP on-premise soit capable d'émettre des requêtes HTTP sortantes vers l'API du prestataire de signature, ou que vous déployiez un middleware sur votre réseau local jouant ce rôle de passerelle. Des considérations de sécurité supplémentaires s'appliquent : ouverture de flux sortants contrôlés en sortie de pare-feu, gestion sécurisée des secrets API et journalisation des échanges. Certains prestataires proposent également des agents on-premise pour les environnements très contraints en termes de connectivité réseau.
Conclusion
Intégrer une solution de signature électronique à vos systèmes existants est un projet structurant qui dépasse la simple mise en place d'un nouveau SaaS. Il engage votre architecture applicative, votre sécurité informatique, votre conformité RGPD et la valeur probante de vos actes. Réussi, ce projet transforme la signature en un micro-service transparent, au cœur de vos workflows documentaires — de l'ERP à la GED, en passant par le CRM ou le SIRH.
Les clés du succès : cartographier vos flux avant de coder, choisir le bon niveau de signature pour chaque type de document, sécuriser les échanges API dès le départ et assurer l'observabilité de votre intégration en production.
Certyneo a été conçu pour s'intégrer nativement dans votre écosystème applicatif, avec une API REST documentée, des webhooks temps réel et une conformité eIDAS garantie. Prêt à démarrer ? Contactez notre équipe pour un accompagnement sur mesure ou consultez nos tarifs pour choisir le plan adapté à vos volumes.
Essayez Certyneo gratuitement
Envoyez votre première enveloppe de signature en moins de 5 minutes. 5 enveloppes pendant 14 jours, puis 2/mois, sans carte bancaire.
Approfondir le sujet
Articles de référence autour de ce sujet.
Approfondir le sujet
Nos guides complets pour maîtriser la signature électronique.
Continuez votre lecture sur Tutoriels
Approfondissez vos connaissances avec ces articles en lien avec le sujet.
Migration papier vers la signature numérique : étapes et meilleures pratiques
La migration du papier vers la signature numérique est un chantier stratégique pour toute entreprise en 2026. Découvrez les étapes, les obligations légales et les bonnes pratiques pour réussir cette transition.
Économies papier et signature numérique : réduire les coûts d'impression en entreprise
L'impression de documents contractuels représente un poste de dépense souvent sous-estimé. La signature électronique offre une alternative conforme et mesurable.
Comment activer la conformité HDS pour les données de santé dans le secteur associatif et ONG
Les associations et ONG manipulant des données de santé sont soumises au cadre HDS, souvent méconnu dans ce secteur. Découvrez les obligations réelles et les étapes pour vous mettre en conformité.