
Signatur elektronisk cloud eller on-premise: hvilket valg i 2026?
Cloud SaaS eller on-premise-installation: valget af hosting for din elektronisk signaturløsning påvirker sikkerhed, omkostninger og eIDAS-overholdelse. Discover vores ekspertanalyse.
Opdateret den
Forfatter — Certyneo · Om Certyneo
Introduktion
At vælge mellem elektronisk cloud-signatur og on-premise-hosting er en af de vigtigste strategiske beslutninger for en IT-direktør eller juridisk leder i 2026. Selvom SaaS har tiltrukket mange små og mellemstore virksomheder gennem sin enkle implementering, stiller større virksomheder og organisationer med sektorspecifikke reguleringsmæssige krav stadig spørgsmål til relevansen af internaliseret hosting. Denne detaljerede sammenligning analyserer begge modeller efter fem nøglefaktorer: datasouverænitet, teknisk sikkerhed, eIDAS-overholdelse, total cost of ownership og forretningsbeskaffenhed. Efter at have læst denne artikel vil du have en operationel beslutningsramme til at vælge den arkitektur, der passer til din kontekst.
Forståelse af de to hostingmodeller
Elektronisk cloud-signatur (SaaS)
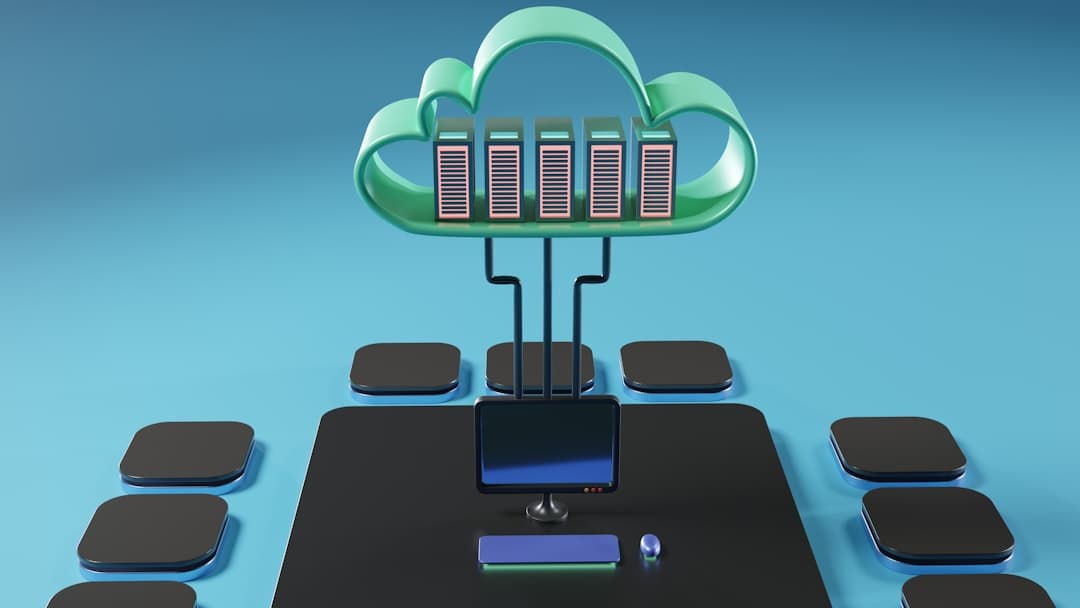
I en cloud-model driver udgiveren hele infrastrukturen: servere, opdateringer, tilgængelighed, backup og datasikkerhed. Klientfirmaet får adgang til løsningen via en API eller et webinterface uden nogen lokal installation. Europæiske markedsdeltagere — herunder Certyneo — baserer sig typisk på datacenter certificeret efter ISO 27001 beliggende inden for EU (Frankrig, Tyskland, Nederlandene), hvilket garanterer GDPR-overholdelse uden ekstra indsats fra klienten.
Fordelene er velkendte: implementering på få timer, øjeblikkelig skalerbarhed, automatiske opdateringer der indarbejder de regulatoriske ændringer (eIDAS 2.0, DSP3, NIS2), og en forbrugsbaseret forretningsmodel (OPEX). Denne fleksibilitet forklarer, hvorfor mange virksomheder, især de mindre, nu foretrækker SaaS til deres digitaliseringsværktøjer.
On-premise-installation
On-premise betyder at installere elektronisk signaturplatform direkte på virksomhedens servere eller i et privat datacenter, som virksomheden kontrollerer. Denne model tilbyder fuldstændig kontrol over data, dataflow og sikkerhedspolitikker. Det er historisk vedtaget af banker, forsikringsselskaber, hospitaler og offentlige myndigheder, der håndterer følsomme data underlagt specifikke rammer (HDS, SecNumCloud, PGSSI-S).
Prisen er betydelig operationel belastning: IT-holdet skal håndtere opdateringer, kvalificerede signaturcertifikater, HSM (Hardware Security Modules), høj disponibilitet og reguleringsmæssig opmærksomhed. De første omkostninger (CAPEX) er høje, med licenser på over 80.000 € for virksomhedsinstallation plus årlige infrastrukturomkostninger.
Datasouverænitet og reguleringsmæssig overholdelse
GDPR og datalokalitet
eIDAS-forordningen og dens konsekvenser for dine kvalificerede signaturer kræver, at trusttjenesteudbydere (PSCo) bliver revideret og optført på de nationale tillidsslister. Uanset om du vælger cloud eller on-premise, skal din løsning baseres på en kvalificeret PSCo. Det rigtige GDPR-spørgsmål handler om overføringer uden for EU: en cloud hostet hos en amerikansk hyperscaler (AWS, Azure, GCP) uden gyldige standardkontraktklausuler (SCC) udsætter virksomheden for bøder på op til 4 % af det globale omsætning.
Europæiske cloud-løsninger som Certyneo opfylder dette krav naturligt, med servere placeret udelukkende i Frankrig og en DPA (Data Processing Agreement) i overensstemmelse med GDPR artikel 28 fra første overenskomst.
SecNumCloud og regulerede sektorer
For kritiske infrastrukturoperatører (OIV) og organisationer underlagt DINUM Cloud-doktrinen er ANSSI SecNumCloud-kvalifikation gradvist påkrævet. I 2026 har kun få franske cloud-aktører opnået denne kvalifikation (OVHcloud, Outscale). Berørte organisationer skal derfor enten vælge en cloud kvalificeret SecNumCloud eller opretholde on-premise i overensstemmelse med ANSSI RGS v2-referencen.
Bemærk at NIS2, implementeret i fransk lovgivning gennem loven af 26. januar 2025, udvider cybersikkerhedskrav til over 15.000 vigtige og væsentlige enheder, hvilket skaber nyt normativt pres på arkitekturvalg.
Total cost of ownership: sammenlignende analyse
TCO-analysen (Total Cost of Ownership) over 5 år viser systematisk cloud-fordel for mængder under 50.000 signaturer/år. Herudover kan on-premise blive konkurrencedygtig, hvis infrastruktur allerede eksisterer. Certneos ROI-kalkulator giver dig mulighed for præcist at estimere dette breakeven-punkt efter din volumetri og sektor.
En typisk on-premise-implementering for en virksomhed med 1.000 ansatte repræsenterer:
- Licensiering: 60.000 til 120.000 €
- HSM-infrastruktur og dedikerede servere: 30.000 til 50.000 €
- Årlig vedligeholdelse (20 % af licens): 12.000 til 24.000 €/år
- Interne IT-ressourcer: 0,5 til 1 FTE dedikeret
I sammenligning koster en cloud SaaS-løsning af samme kapacitet typisk 18.000 til 40.000 €/år alt inklusive, uden CAPEX.
Teknisk sikkerhed: fordele og begrænsninger for hver model
Sikkerhed i cloud-miljø
Modsat en vedvarende fordom tilbyder cloud fra en specialiseret udgiver ofte højere sikkerhedsniveau end typisk on-premise-infrastruktur i virksomheder. Årsagerne er strukturelle: udgivere investerer massivt i dedikerede teams (24/7 SOC, kvartalsvise pentest, ISO 27001 og SOC 2 Type II-certificeringer), hvilket ligger uden for mulighed for de fleste interne IT-afdelinger.
Best practices inkluderer AES-256-kryptering i hvile og TLS 1.3 under transport, obligatorisk multi-factor-authentificering, umulig journalisering af signaturbegivenheder og geo-redundant backup. Den juridiske værdi af elektronisk signatur hviler præcis på denne uforanderlige sporbarhed.
On-premise-specifikke risici
On-premise skaber underestimerede specifikke risici:
- Versionsdrift: uden dedikeret team bliver kryptografiske opdateringer (certifikatnulstilling, skift til SHA-3) forsinket, hvilket udsætter virksomheden for teknisk ugyldige signaturer.
- HSM-styring: en dårligt konfigureret Hardware Security Module eller hvis firmware ikke opdateres årligt, annullerer non-repudiation-garantier.
- Forretningskontinuitetsplan: tilgængelighed (SLA) for intern on-premise overstiger sjældent 99,5 %, sammenlignet med 99,95 % for struktureret cloud SaaS.
For organisationer, der ønsker at kombinere suverænitet med operationel delegation, udgør private cloud-modellen (dedikeret Private Cloud i certificeret tredjeparts datacenter HDS eller SecNumCloud) en relevant mellem vej.
Integration, smidighed og skalerbarhed
API og interoperabilitet
Begge modeller viser nu dokumenterede REST-API'er. Alligevel er opdateringshastighed strukturelt anderledes: en cloud-udgiver implementerer nye funktioner (biometrisk signatur, AI-detektion af dokumentsvindel, eIDAS 2.0 Wallet-support) på få uger, mens on-premise indebærer en intern kvalifikationscyklus på 3-6 måneder per major-version.
For at integrere elektronisk signatur i ERP (SAP, Oracle), HR-system eller DMS (OpenText, Alfresco) tilbyder cloud forudbygget forbindelser, der vedligeholdes af udgiveren. Den komplette sammenligning af elektroniske signaturløsninger detaljerer integrationskabiliteter fra vigtigste markedsdeltagere.
Skalérbarhed og volumetri
I cloud er skalérbarhed næsten øjeblikkelig: en kampagne med 10.000 samtidige signaturer (aktionærsamling, massiv HR-udbredelse) absorberes uden forudgående opsætning. On-premise kræver, at infrastruktur foruddimensioneres til at håndtere toppe, hvilket genererer immobiliseringsomkostninger.
Hurtigt voksende organisationer eller dem, der praktiserer sæsonmæssige cyklusser (fast ejendom, forsikring) drager særligt fordel af cloud-elasticitet. Elektronisk signatur i fast ejendom for eksempel oplever volumetri-toppe knyttet til markedscyklusser, hvilket ville gøre permanent overdimensioneret on-premise urentabel.
Beslutningskriterier: hvilken model for hvilken profil?
Virksomheder og små og mellemstore virksomheder uden særlige sektorkrav
For små og mellemstore virksomheder på 10-500 ansatte uden særligt sektorreguleringskrav tvinger cloud SaaS sig igennem uden tøven: hurtig implementering, kontrolleret omkostning, eIDAS og GDPR-overholdelse garanteret af udgiveren. Integration i eksisterende HR-værktøjer lettes ved native connectors — som illustreret ved brugen af elektronisk signatur til HR-teams, der dækker lønsedler, kontrakter og ensidig opsigelser uden dedikeret infrastruktur.
Store virksomheder og regulerede sektorer
Virksomheder, der håndterer sundhedsdata (HDS obligatorisk), kritiske finansielle data eller klassificerede oplysninger, skal seriøst evaluere on-premise eller kvalificeret private cloud. Spørgsmålet er ikke teknisk men reguleringsmæssigt: tillader den pågældende referenceramme cloud eller ej?
En hybrid arkitektur — cloud til almindelige signaturer, on-premise til mest sensitive kvalificerede handlinger — er blevet vedtaget af flere store franske grupper siden 2024. Denne model kræver rigid orkestrering og stærke API-broer.
Offentlige organer og administrationer
Siden DINUM-cirkulæren 2023-1 opfordres statens administrationer til at favorisere SecNumCloud-kvalificerede cloud-tilbud. On-premise godtages stadig til følsomt informationssystemer (SIS), men skal respektere RGS v2 og PGSSI-S for sundhedsdata. Elektronisk signatur til juridiske kanzlier illustrerer, hvordan entiteter med høje sporbarhedskrav finder deres balance mellem disse to modeller.
Juridisk rammeværk, der gælder for hosting af din elektroniske signaturløsning
Valget mellem cloud og on-premise er ikke neutralt juridisk set. Flere retslige instrumenter regulerer direkte din tekniske arkitektur til signaturløsninger.
Fransk civilkodeks, artikler 1366 og 1367: Disse bestemmelser definerer elektronisk signatur som en pålidelig identifikationsprocedure, der garanterer dens forbindelse til det dokument, hvortil den vedhæftes. Procedurepålidelighed præsumeres indtil modbevis, når kvalificeret elektronisk signatur anvendes. Denne præsumption gælder uafhængigt af hostingmode, forudsat at trusttjenestudbyderen (PSCo) er kvalificeret.
eIDAS-forordning nr. 910/2014 og eIDAS 2.0 (EU-forordning 2024/1183): eIDAS-forordningen skelner mellem tre signaturtyper (simpel, avanceret, kvalificeret). Kvalificeret signatur kræver obligatorisk deltagelse fra en PSCo optført på den nationale tillisted (ANSSI-tilliste for Frankrig). Uanset om din løsning er cloud eller on-premise, skal den kobles med en kvalificeret PSCo for at udstede kvalificerede signaturer. eIDAS 2.0, gældende siden maj 2024, introducerer den europæiske digitale identitetswalletportefølje (EUDIW) og styrker certifikatstyringstkravene.
GDPR-forordning nr. 2016/679: Artikel 28 pålægger, at der skal indgås en DPA (databehandlingsaftale) med enhver cloud-tjenesteudbyder, der behandler personoplysninger på dine vegne. Artikel 44 forbyder dataoverføringer uden for EU uden passende garantier (standardkontraktklausuler eller binding corporate rules). I intern on-premise forsvinder denne forpligtelse, men virksomheden bliver selvstændig ansvarlig for databehandling og skal dokumentere sine tekniske og organisatoriske foranstaltninger (MTO) i overensstemmelse med artikel 32.
NIS2-direktiv (EU-direktiv 2022/2555), implementeret i Frankrig gennem loven af 26. januar 2025: Vigtige og væsentlige enheder (energi, sundhed, finans, vand, digitalt, transport, forvaltning) skal implementere passende cybersikkerhedsforanstaltninger, herunder risikostyring relateret til digital forsyningskæde. En cloud-udbyder af elektronisk signatur udgør en kritisk tredjepartsleverandør ifølge NIS2: obligatorisk due diligence, specifikke kontraktbestemmelser og revisionret.
ETSI-standarder EN 319 132 og EN 319 122: Disse standarder definerer avancerede elektroniske signaturformater (XAdES, PAdES, CAdES) accepteret på europæiske offentlige markeder og B2B-udvekslinger. Overholdelse af disse formater skal kontrolleres uanset valgt arkitektur.
General Security Reference (RGS v2) og HDS: For administrationer og sundhedsdatahost-operatører gælder henholdsvis ANSSIs RGS v2 og HDS-certificering (sundhedsdatahost, bekendtgørelse af 11. juni 2018) obligatorisk. En ikke-HDS-certificeret cloud er juridisk diskvalificeret til at hoste sundhedsoplysninger med personlige oplysninger, selv midlertidigt ved signering af en patientsamtykke.
Juridiske risici at forudse: En signatur udstedt fra et ikke-kompatibelt system kan anfægtes for retten, især hvis dokumentets integritet eller underskriverens identitet ikke kan bevises uomtvisteligt. Bevisbyrden påhviler den, der påberåber sig signaturen. En compliance-revision før cloud eller on-premise-implementering anbefales stærkt.
Illustrative anvendelsesscenarier: cloud eller on-premise afhængigt af forretningskonteksten
Scenario 1 — En mellemstor industrigruppe med 15.000 årlige kontrakter
Disse scenarier er illustrative: de beskriver typiske situationer og rapporterer ikke noget målt resultat hos en kunde. En industriel ETI-virksomhed (ca. 1.200 medarbejdere, 3 produktionssteder i Frankrig) skal digitalisere samtlige leverandør-, kunde- og underleverandørkontrakter. Den behandler i gennemsnit 15.000 underskrifter om året, med spidsbelastninger i januar (fornyelse af rammeaftaler) og i september (indkøbskampagner). Virksomhedens industrielle data er følsomme, men ikke klassificerede.
Efter en TCO-analyse over 5 år konkluderer økonomiafdelingen, at en europæisk SaaS-cloud certificeret iht. ISO 27001 er billigere end en tilsvarende on-premise-løsning (omkostningsdeling hos leverandøren over for dedikerede interne IT-ressourcer). IT-afdelingen vælger en cloudløsning hostet i Frankrig med et dokumenteret REST API, integreret direkte med virksomhedens ERP. Sæsonbetingede spidsbelastninger håndteres uden ekstra omkostninger. Tiden til at underskrive leverandørkontrakter samt omkostningerne til papirbehandling og rykkerprocedurer forventes at falde. Gevinstens størrelse skal måles på det reelle anvendelsesområde, før og efter et pilotprojekt.
Scenario 2 — En hospitalsmedicingruppe med 1.200 senge underlagt HDS-certificering
En offentlig hospitalsmedicingruppe ønsker at digitalisere patientesamtykker, kontrakter med frilansende lægepraktiserende og offentlige indkøb. De behandlede data inkluderer sundhedsinformationer med personlig karakter, underlagt HDS-certificering (sundhedsdatahost) og PGSSI-S.
Ren on-premise fravælges på grund af kompleksiteten ved vedligeholdelse af HSM'er og manglende interne kryptografiske kompetencer. Sammenslutningen vælger en privat cloud hostet hos en leverandør certificeret HDS og kvalificeret SecNumCloud. Underskriftsløsningen implementeres i denne dedikerede cloud med streng netværksadskillelse og auditlogfiler, der eksporteres til det interne SIEM-system. Omkostningen er højere end ved en standard delt cloud, men lavere end ved en fuld on-premise-løsning. Operationel fordel: de månedlige samtykker behandles hurtigere end i papirformat, med fuld sporbarhed i overensstemmelse med HAS's krav. Gevinstens størrelse skal måles på det reelle volumen, før og efter et pilotprojekt.
Scenario 3 — Et juridisk kontor med 25 ansatte, der integrerer signatur i dagligt arbejdsflow
En parisisk forretningsjura-kontor behandler dagligt overdragelsesakter, forligsprotokol og mandater, der kræver avanceret eller kvalificeret elektronisk signatur. Kunddatafortrolighed er en absolut prioritet, men kontortet har ingen IT-infrastruktur.
On-premise udelukkes fra starten af ressourcemæssige årsager. Advokatfirmaet vælger en europæisk SaaS-cloud med end-to-end-kryptering, krypteringsnøgler kontrolleret af kunden (BYOK — Bring Your Own Key), og en kontraktlig garanti for, at leverandøren ikke har adgang til data. Denne såkaldte zero knowledge-arkitektur opfylder både Advokatsamfundets etiske krav og GDPR-forpligtelserne. Integrationen med sagsstyringssystemet (via API) reducerer tiden til at forberede et underskriftsklart dokument. Gevinstens størrelse skal måles på det reelle anvendelsesområde, før og efter et pilotprojekt.
Konklusion
Cloud eller on-premise: der findes ingen universel svar, men en struktureret beslutningsramme. For langt de fleste franske virksomheder — små og mellemstore uden kritisk sektorbegrænsning — tilbyder europæisk cloud SaaS i henhold til eIDAS og GDPR det bedste forhold mellem sikkerhed, overholdelse og total cost of ownership. On-premise eller kvalificeret private cloud forbliver relevant for regulerede sektorer (sundhed, forsvar, OIV), hvor bindende referencerammer (HDS, SecNumCloud, RGS v2) pålægger fuld infrastrukturkontrol.
I 2026 er det reelle spørgsmål ikke længere "cloud eller on-premise", men "hvilket suverænitetsniveau for hvilke data med hvilken kvalificeret PSCo?" Certyneo svarer på disse krav med cloud-arkitektur hostet udelukkende i Frankrig, certificeret ISO 27001, i overensstemmelse med eIDAS 2.0 og GDPR. Opdag vores tilbud og priser på Certyneo eller kontakt vores team for en gratis revision af dit elektroniske signaturebehov.
Prøv Certyneo gratis
Send din første signaturkonvolut på mindre end 5 minutter. 5 konvolutter i 14 dage, derefter 2/måned, uden betalingskort.
Gå dybere ned i emnet
Referencartikler om dette emne.
Gå dybere ned i emnet
Vores komprehensive guider til at mestre elektronisk underskrift.
Fortsæt med at læse om Elektronisk signatur
Udvid din viden med disse relaterede artikler.
Elektronisk signatur: gratis eller betalt, hvad skal man vælge i 2026?
Mellem begrænsede gratis tilbud og betalte løsninger, der er i overensstemmelse med eIDAS, er valget ikke ligegyldigt for en SMV. Oplev vores sammenligning for at træffe en velovervejet beslutning.
Sammenligning HelloSign vs Certyneo: Hvem skal du vælge i 2026?
HelloSign og Certyneo henvender sig begge til B2B-virksomheder, men deres tilgange er radikalt forskellige. Find ud af, hvilken der virkelig opfylder dine eIDAS-overholdelse- og produktivitetskrav.
Arbejdsretslighed: arbejdsgiverens forpligtelser
Arbejdsretslighed pålægger arbejdsgivere præcise forpligtelser, fra udarbejdelse af kontrakter til opbevaring af dokumenter. Oplev hvordan du overholder disse effektivt.