
Електронен подпис и съответствие на HIPAA през 2026 г.
Електронният подпис революционизира медицинските документни потоци, но налага строги изисквания за защита на данните на пациентите. Открийте как да съчетаете ефективност и съответствие на HIPAA.
Актуализирано на
Редактор — Certyneo · За Certyneo
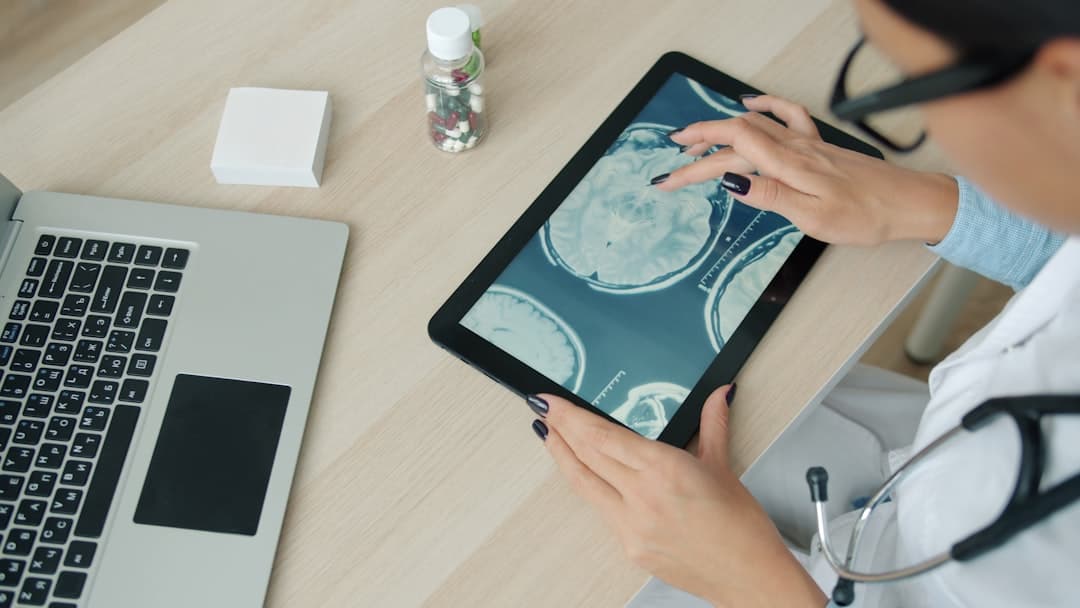
Цифровата трансформация на здравеопазващия сектор се ускорява. Електронни рецепти, дематериализирани информирани съгласия, договори с доставчици, подписани на разстояние: електронният подпис е станал незаменим стълб на здравните учреждения и участниците в цифровото здравеопазване. Но в този сектор, където конфиденциалността на данните на пациентите е абсолютно изискване, всеки цифров инструмент трябва да отговаря на точни нормативни стандарти. В Съединените щати Законът за преносимост и отговорност на здравното застраховане (HIPAA) регулира защитата на защитени медицински информации (PHI). В Европа регламентът eIDAS и GDPR се прилагат съвместно. Тази статия изследва как да развиете решение за електронен подпис в здравеопазването, което е наистина съответно, комбинирайки техническа сигурност, правна проследимост и уважение към поверителността на пациентите.
HIPAA и електронен подпис: какви са конкретните задължения?
HIPAA, приет през 1996 г. и изменен от Закона HITECH през 2009 г., определя строги правила за всеки участник, манипулиращ PHI (Защитена медицинска информация). Три основни правила структурират съответствието на HIPAA в контекста на електронния подпис.
Правилото за поверителност: конфиденциалност на информацията на пациентите
Правилото за поверителност налага, че всяко разкриване или използване на PHI трябва да бъде ограничено до абсолютно необходимото. В контекста на електронния подпис, това означава, че документи, съдържащи медицински данни — съгласия за лечение, бланши за преводи, терапевтични протоколи — могат да бъдат предадени само на оторизирани получатели. Решението за подпис трябва следователно да интегрира механизми за детайлна контрола на достъпа, силна удостоверяване на подписващите и управление на правата за достъп по роля (RBAC).
Правилото за сигурност: техническа и административна защита
Правилото за сигурност допълва Правилото за поверителност, определяйки техническите стандарти за защита на електронните данни (ePHI). То налага три категории гаранции:
- Административни гаранции: документирани вътрешни политики, обучение на персонала, назначаване на отговорник за HIPAA сигурност.
- Физически гаранции: контрола на достъпа до системи, което съхранява данни, физични журнали за достъп.
- Технически гаранции: криптиране на данни в покой и при преход, журнали за одит, механизми за удостоверяване, контроли на интегритета на документите.
За платформа на електронния подпис, Правилото за сигурност се превежда конкретно в задължението да криптирате всички подписани документи (минимум AES-256), да поддържате журнали за одит с времеви печат и неменяеми, и да гарантирате криптографския интегритет на всеки подпис чрез признати алгоритми (RSA 2048 бита или ECDSA P-256).
Правилото за известяване на нарушения: прозрачност при инцидент
Всяко нарушение на данни, засягащо PHI, трябва да бъде известено в рамките на 60 дни от откриването му на засегнатите лица, на Министерството на здравеопазването и социалните услуги (HHS) и, ако повече от 500 души са засегнати, на местните медии. Решение на електронния подпис, съответно на HIPAA, трябва следователно да предвиди процедури за обнаружение и известяване на инциденти, документирани и редовно тествани.
Business Associate Agreement (BAA): неизбежния договор по HIPAA
Един от най-малко познатите аспекти на съответствието на HIPAA в областта на електронния подпис е задължението да се подпише Business Associate Agreement (BAA) с всеки технологичен доставчик, който има достъп до PHI. Ако вашата платформа за електронния подпис обработва, хостира или предава защитени медицински документи, тя е правно квалифицирана като „Business Associate" в смисъла на HIPAA.
Задължително съдържание на BAA
Валиден BAA трябва по-специално да предвижда:
- Оторизираното използване на PHI от доставчика
- Задължението да защити PHI според стандартите на HIPAA
- Процедурата за известяване при нарушение
- Условията за връщане или унищожение на PHI в края на договора
- Забрана на подизвършители без предварително съгласие и без BAA с подизвършители
Отсъствието на BAA изложи здравното учреждение на гражданските санкции, варирайки от 100 до 50 000 долара за нарушение, с максимум 1,9 милиона долара за категория нарушение годишно (скала 2024 на HHS, коригирана за инфлация). Преднамерени нарушения могат да доведат до наказателни преследвания.
Проверете дали вашия доставчик подписва BAA
Преди всяко разгръщане, изискайте от доставчика на електронния подпис явно BAA. Големите платформи на пазара (DocuSign, Adobe Sign) предлагат BAA в своите специфични здравни предложения. Ако обмислите да мигрирате от DocuSign или YouSign към Certyneo, проверете дали преходът включва поемане на договорни ангажименти по HIPAA и непрекъснатост на журналите за одит.
Взаимодействие eIDAS – HIPAA: какво съчетание за трансграничните участници?
Участниците в здравеопазването, които работят както в Европа, така и в Съединените щати — международни болнични групи, CRO (Contract Research Organizations), трансгранична телемедицина — трябва да се навигират между две различни, но допълващи се нормативни рамки.
Нивата на подпис eIDAS, приложени към здравеопазващия сектор
Регламент eIDAS и неговите еволюции определят три нива на електронен подпис: прост (SES), напреднал (AdES) и квалифициран (QES). В контекста на европейската медицина, напредналия подпис (AdES) обикновено се изисква за ангажиращи документи, като информирани съгласия, договори за грижа или рецепти с доказателствена стойност. Квалифицираният подпис (QES), еквивалентен по право на ръчния подпис, се налага за най-чувствителните акти.
QES се основава на сертификат, издаден от Квалифициран доставчик на услуги за доверие (PSCQ), фигуриращ в списъка на доверие на съответния член на държавата (Trust Service List). За смесени евро-американски документи, взаимното признание не е автоматично: страните трябва да предвидят специфични договорни клаузули.
GDPR и HIPAA: две допълващи се режима
Докато HIPAA се прилага към американските субекти, манипулиращи PHI, GDPR се налага на всяка обработка на здравни данни на европейски жители, независимо от местонахождението на отговорния за обработката. Член 9 на GDPR класифицира здравните данни като „специални категории", нуждаещи се от явна правна основа. За електронния подпис, това предполага, че обработката на биометричните или идентификационни данни на подписващия трябва да почива на една от правните основи на член 6 (договор, правно задължение, законен интерес), комбинирана с едно от изключенията на член 9 (явно съгласие, здравна помощ).
Комбинацията HIPAA + GDPR е следователно нарастваща оперативна реалност. Платформите за подпис в съответствие с европейските и американските стандарти трябва да предложат възможности за хостване на данни в Европа (GDPR) с криптирани потоци към сертифицирани американски сървъри (HIPAA), без предаване на необработени незащитени данни.
Техническо разгръщане: критерии за избор на съответствено решение
Избирането на решение на електронния подпис, съответно на HIPAA, за здравно учреждение или участник в цифровото здравеопазване, изисква оценяване на няколко технически и организационни размера.
Основни технически критерии
Криптиране от край до край: всички документи, метаданни и журнали трябва да бъдат криптирани при преход (минимум TLS 1.3) и в покой (AES-256). Ключовете на криптиране трябва да бъдат управлявани от клиента или чрез посветен HSM (Hardware Security Module).
Неменяеми журнали за одит: всяко действие (изпращане, отваряне, подпис, отказ, архивиране) трябва да бъде с времеви печат от квалифициран услугодател за доверие, идеално чрез TSA (Time Stamping Authority), съответно на RFC 3161. Тези журнали представляват противоположното доказателство при спор или нормативен одит.
Многофакторна удостоверяване (MFA): достъпът до платформата и актът на подписване трябва да бъдат защитени с поне два фактора на удостоверяване. В здравеопазващия сектор, удостоверяването чрез OTP SMS или чрез приложение за удостоверяване се препоръчва; поведенческата биометрия се появява като надежна алтернатива.
Интеграция FHIR/HL7: за учреждения със Системата за електронен пациентски дневник (EHR), взаимодействието чрез стандартите HL7 FHIR R4 е все по-решаващ критерий. Тя позволява инжектирането на подписани документи директно в пациентския дневник без преписване.
Управление и организация
Съответствието на HIPAA не е само техничес вопрос: то предполага документирано управление. Учреждението трябва да назначи Privacy Officer и Security Officer по HIPAA, редовно да обучава персонала на добрите практики, да провежда годишни анализи на рисковете (Risk Assessment) и да тества процедурите за реакция на инциденти. Решението за подпис трябва да се интегрира в това управление, предоставяйки експортируеми отчети за дейност и администраторски интерфейси, предназначени за отговорниците за съответствие. За разбиране как да рассчитайте възвращаемостта на инвестицията на такава миграция, специални инструменти позволяват обективизирането на оперативните печалби.
Приложим правен режим за електронния подпис в здравеопазването
Съответствието на решение на електронния подпис в здравеопазващия сектор почива на наслагване на нормативни текстове, което трябва да се усвои с точност.
В френския и европейския закон, правната стойност на електронния подпис се основава на членове 1366 и 1367 на Гражданския кодекс, които признават електронния подпис като имащ същата доказателствена сила като ръчния подпис, при условие че идентичността на подписващия е уверена и интегритета на документа е гарантиран. Регламентът eIDAS n°910/2014 (в настоящия момент в процес на преглед към eIDAS 2.0) установява свръхнационалната европейска рамка, определяйки трите нива на подпис (SES, AdES, QES) и изискванията, приложими към квалифицираните доставчици на услуги за доверие (PSCQ).
Стандартите ETSI EN 319 132 (XAdES), EN 319 122 (CAdES) и EN 319 142 (PAdES) определят техническите формати на напреднал и квалифициран подпис. За медицински документи с дълга сигурност на съхранение (пациентски дневници, съхранявани 20 години минимум според член R1112-7 на Кодекса за общественото здравеопазване), форматът PAdES-LTV (Long Term Validation) се препоръчва, тъй като той интегрира доказателствата за валидност, необходими за бъдещата проверка на подписите.
GDPR n°2016/679, в своите членове 5 (принципи), 9 (специални категории), 25 (privacy by design) и 32 (сигурност на обработката), налага подобрени задължения за всяка обработка на здравни данни. Хостването на здравни данни във Франция е освен това подложено на сертификация HDS (Hébergeur de Données de Santé), определена от член L1111-8 на Кодекса за общественото здравеопазване и декретът n°2018-137: всеки облачен доставчик, хостващ здравни данни с личен характер за сметка на френско здравно учреждение, трябва да е сертифициран HDS от организация, акредитирана от COFRAC.
Директивата NIS2(Директива (ЕС) 2022/2555), приложима за съществените субекти, включително здравните заведения със значителен размер, налага задължения за управление на рисковете за киберсигурността, за уведомяване за инциденти (в рамките на 24 часа за първоначалното сигнализиране, 72 часа за междинния доклад) и за редовен одит на информационните системи. Платформите за електронен подпис, използвани от тези субекти, попадат в обхвата на веригата за цифрово снабдяване, подлежаща на тези задължения.
На американската страна, HIPAA (45 CFR Parts 160 и 164) и HITECH Act (42 U.S.C. § 17931) представляват нормативната основа. ESIGN Act (15 U.S.C. § 7001) и UETA (Uniform Electronic Transactions Act) признават правната валидност на електронните подписи в Съединените щати, включително в медицинския сектор, при условие на информираното съгласие на подписващия и съответствието на HIPAA на използваните инструменти. Санкциите при нарушение могат да достигнат 1,9 милиона долара за категория нарушение и година, според актуализираната скала на HHS.
Илюстративни сценарии за използване: електронен подпис и съответствие с HIPAA
Сценарий 1 — Обществена болнична група с около 1 200 легла
Тези сценарии са илюстративни: те описват типични ситуации и не отразяват никакъв измерен резултат при клиент. Публична болнична група, управляваща няколко заведения и около 1200 легла, иска да дематериализира съгласията за хирургично лечение и конвенциите за предоставяне на медицински персонал. Без сертифицирано решение за електронен подпис, съвместимо с HDS хостинг и съответстващо на HIPAA (за партньорствата ѝ с американски болници в рамките на международна изследователска програма), процесът се основава на хартиени формуляри, пренасяни физически между обектите, като срокът за събиране на подписи често е дълъг.
При решение, включващо MFA, одитни дневници по RFC 3161 и HDS хостинг, срокът за събиране трябва да намалее, особено за спешните документи, а повече документи да бъдат напълно подписани още при първото представяне. Засилената проследимост ограничава времето, отделяно за вътрешни одити за съответствие, тъй като дневниците могат да се експортират директно във формата, очакван от одиторите. Размерът на ползата се измерва върху реалния обхват, преди и след пилотен проект.
Сценарий 2 — Мрежа от частни клиники, специализирани в онкология
Мрежа от клиники, специализирани в онкология, разпределена в няколко региона, трябва да събира информирани съгласия за протоколи на тежка химиотерапия, включващи клинични изпитания с американски CRO партньори. Двойното съответствие GDPR + HIPAA е тук задължително, данните на пациентите, включени в изпитанията, предаван на американски спонсори.
Мрежата внедрява решение за усъвършенстван електронен подпис (AdES) за локалните съгласия и квалифициран електронен подпис (QES) за документите, изпращани до спонсорите. С всеки технологичен доставчик, участващ във веригата, се подписва BAA. Внедряването на автоматизиран работен процес — покана на пациента чрез защитен SMS, автентикация с OTP, подписване, криптирано архивиране, автоматично уведомяване на спонсора — позволява да се съкрати административният срок за включване в изпитванията. Размерът на ползата се измерва върху реалния обхват, преди и след пилотен проект.
Сценарий 3 — Издател на телемедицински софтуер в режим SaaS
Компания, издаваща платформа за телемедицина, предназначена за либерални лекари и партньорски медицински структури, трябва да интегрира електронния подпис на консултационни доклади, електронни рецепти и партньорски конвенции със здравни структури в Съединените щати. Като издател SaaS, обработващ PHI за сметка на своите клиенти, е квалифицирана като Business Associate в смисъла на HIPAA и трябва да подпише BAA с всеки клиент на Covered Entity.
Избирайки решение за електронен подпис с документирано API, HDS хостинг във Франция и вградени договорни гаранции по HIPAA, издателят ограничава риска от договорна отговорност и може да ускори циклите си на продажби в САЩ: предоставянето на предварително подписан от доставчика на подпис BAA е търговски аргумент, който може да съкрати договорните преговори с американски клиенти. Размерът на ползата се измерва върху реалния обхват, преди и след пилотен проект.
Заключение
Съответствието на HIPAA за електронния подпис в здравеопазващия сектор не е опция: то е нормативно задължение, съпроводено със значителни санкции и етичко изискване за защита на пациентите. Успешното разгръщане на това предполага усвояване на съчетанието между HIPAA, GDPR, eIDAS и сертификацията HDS, осигуряване на договорни отношения с доставчици чрез твърди BAA, и избор на техническо решение, отговарящо на най-високите изисквания за криптиране, одит и удостоверяване.
Certyneo придружава участниците в здравеопазването в този процес с решение на електронния подпис, замислено за чувствителни среди: неменяеми журнали за одит, суверенен хостване, силна удостоверяване и адаптирана договорна поддръжка. Открийте нашите специфични предложения за здравния сектор или започнете днес, създавайки вашия профил на Certyneo за персонализирана демонстрация.
Опитайте Certyneo безплатно
Изпратете първия си плик за подпис за по-малко от 5 минути. 5 пликове през първите 14 дни, след това 2/месец, без банкова карта.
Задълбочете темата
Референтни статии по тази тема.
Задълбочете темата
Нашите подробни ръководства за овладяване на електронния подпис.
Продължете четенето си за Регулиране
Задълбочете знанията си с тези статии, свързани с темата.
Електронен подпис като юридическо доказателство в спор
Наистина ли издържа електронен подпис в съд? Пълно разяснение на доказателствената стойност на електронен подпис в случай на спор.
Електронен подпис за B2C договори: валидност през 2026
Електронният подпис в B2C договорите поставя прецизни въпроси относно правната валидност и събирането на клиентско съгласие. Ето всичко, което трябва да знаете за 2026 година.
Прокурация за избори: гласуване чрез прокурация през 2026 г.
Как да гласувате чрез прокурация през 2026 г.? От maProcuration.gouv.fr до нормативните срокове, открийте всички стъпки, за да не пропуснете никакво гласуване.