
امضای الکترونیکی ابری یا On-Premise: کدام انتخاب در سال ۲۰۲۶؟
Cloud SaaS یا استقرار On-Premise: انتخاب میزبانی راهحل امضای الکترونیکی شما امنیت، هزینهها و انطباق eIDAS را تعیین میکند. تجزیه و تحلیل متخصص ما را کشف کنید.
بهروزرسانی شده در
نویسنده — Certyneo · درباره Certyneo
مقدمه
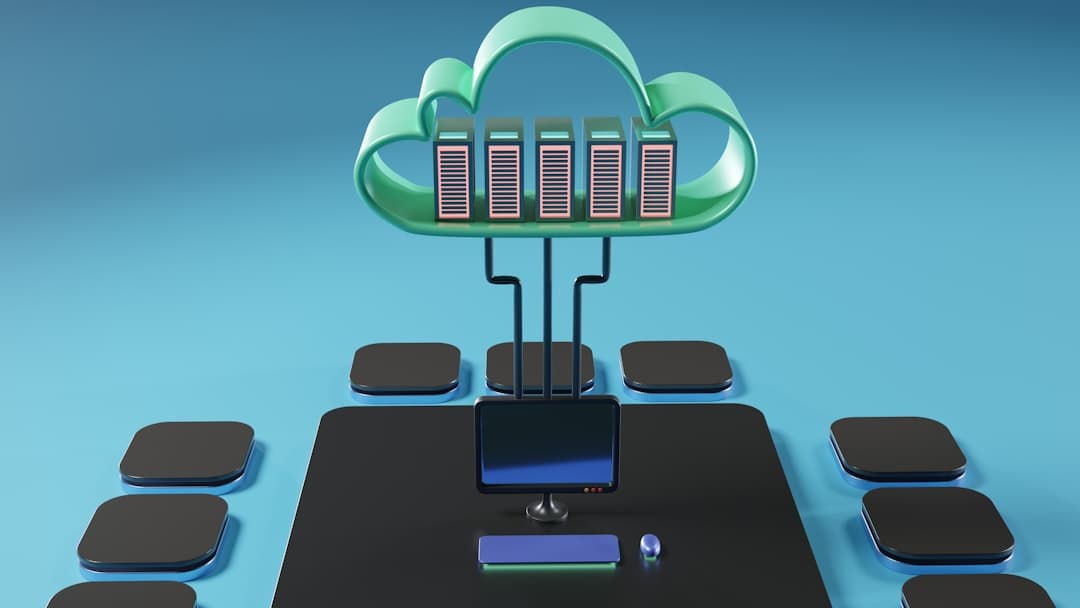
انتخاب بین امضای الکترونیکی ابری و میزبانی On-Premise یکی از تصمیمات راهبردی ساختاری برای یک DSI یا دفتر قانونی در سال ۲۰۲۶ است. اگرچه SaaS تا حد زیادی شرکتهای کوچک و متوسط را با سادگی استقرار جذب کرده است، شرکتهای بزرگ و سازمانهای تحت محدودیتهای نظارتی بخشی هنوز در مورد مناسب بودن میزبانی درونی تردید دارند. این مقایسه عمیق دو مدل را بر اساس پنج محور کلیدی تجزیه میکند: حاکمیت دادهها، امنیت فنی، انطباق eIDAS، هزینه کل مالکیت و انعطافپذیری تجاری. در پایان این مقاله، شما یک چارچوب تصمیمگیری عملیاتی برای انتخاب معماری متناسب با زمینه شما خواهید داشت.
درک دو مدل میزبانی
امضای الکترونیکی ابری (SaaS)
در یک مدل ابری، ویرایشگر کل زیرساخت را اپریت میکند: سرورها، بروزرسانی، دسترسیپذیری، پشتیبانگیری و امنیت دادهها. شرکت مشتری از طریق یک API یا رابط وب به راهحل دسترسی پیدا میکند، بدون هیچ نصب محلی. بازیگران بازار اروپایی — از جمله Certyneo — بهطور کلی بر مراکز دادههای دارای گواهی ISO 27001 واقع در اتحادیه اروپا (فرانسه، آلمان، هلند) تکیه میکنند و انطباق RGPD را بدون تلاشهای اضافی از طرف مشتری تضمین میکنند.
مزایای آن کاملاً شناختهشده است: استقرار در عرض چند ساعت، مقیاسپذیری فوری، بهروزرسانیهای خودکار که تحولات مقرراتی (eIDAS 2.0، DSP3، NIS2) را در بر میگیرند، و مدل اقتصادی مبتنی بر مصرف (OPEX). این انعطافپذیری توضیح میدهد که چرا بسیاری از شرکتها، بهویژه شرکتهای کوچکتر، امروزه برای ابزارهای دیجیتالیسازی خود SaaS را ترجیح میدهند.
استقرار On-Premise
On-Premise شامل نصب پلتفرم امضای الکترونیکی مستقیماً بر روی سرورهای شرکت یا در یک مرکز داده خصوصی است که شرکت آن را کنترل میکند. این مدل کنترل کامل بر دادهها، جریانها و سیاستهای امنیتی را ارائه میدهد. از نظر تاریخی توسط بانکها، بیمهگران، بیمارستانها یا دستگاههای دولتی که دادههای حساس تحت مراجع خاص (HDS، SecNumCloud، PGSSI-S) را پردازش میکنند، پذیرفته شده است.
نقطه مقابل یک بار عملیاتی قابلتوجه است: تیم IT باید بهروزرسانیها، گواهیهای امضای مشروط، HSM (ماژولهای امنیت سختافزاری)، دسترسیپذیری بالا و نظارت نظارتی را مدیریت کند. هزینه اولیه (CAPEX) زیاد است، با مجوزهایی که میتواند برای نصب سازمانی از 80 000 یورو تجاوز کند، به علاوه هزینههای زیرساخت سالانه.
حاکمیت دادهها و انطباق نظارتی
RGPD و محلیابی دادهها
مقررات eIDAS و پیامدهای آن برای امضای مشروط شما ایجاب میکند که ارائهدهندگان خدمات اعتماد (PSCo) حسابرسی شده و در لیستهای معتمد ملی درج شده باشند. خواه ابری یا On-Premise را انتخاب کنید، راهحل شما باید قطعاً بر یک PSCo مشروط تکیه کند. سؤال واقعی RGPD درباره انتقالهای خارج از اتحادیه اروپا است: یک ابری میزبانی شده در یک هایپرسکیلر آمریکایی (AWS، Azure، GCP) بدون شرایط قراردادی استاندارد معتبر (SCC) شرکت را در معرض تحریمهای رسیدن تا 4 درصد درآمد جهانی قرار میدهد.
راهحلهای ابری اروپایی مانند Certyneo این الزام را بهطور بومی برآورده میکنند، با سرورهایی که منحصراً در فرانسه محلیابی شدهاند و DPA (توافق پردازش دادهها) منطبق بر ماده 28 RGPD از هنگام اشتراک فراهم شده است.
SecNumCloud و بخشهای تنظیمشده
برای اپراتورهای اهمیت حیاتی (OIV) و سازمانهای تحت دکترین Cloud در مرکز DINUM، صلاحیت SecNumCloud از ANSSI به تدریج الزامآور میشود. در سال ۲۰۲۶، تنها چند بازیگر ابری فرانسوی این صلاحیت را دریافت کردند (OVHcloud، Outscale). سازمانهای مربوطه بنابراین باید یا ابری مشروط SecNumCloud را انتخاب کنند یا On-Premise منطبق بر استاندارد ANSSI RGS v2 را حفظ کنند.
توجه کنید که NIS2، منتقل شده به قانون فرانسوی توسط قانون 26 ژانویه ۲۰۲۵، الزامات سایبرنتیک را به بیش از 15 000 نهاد ضروری و مهم گسترش میدهد، فشار نظارتی جدیدی بر انتخاب معماری ایجاد میکند.
هزینه کل مالکیت: تجزیه و تحلیل مقایسهای
تجزیه و تحلیل TCO (هزینه کل مالکیت) در طول 5 سال به طور سیستماتیک مزیتی برای ابری در حجمهای کمتر از 50 000 امضا/سال نشان میدهد. فراتر از این، On-Premise میتواند رقابتی شود اگر زیرساخت از قبل وجود داشته باشد. ماشینحساب ROI Certyneo این آستانه سوئیچ را بر اساس حجم و بخش شما با دقت برآورد میکند.
استقرار On-Premise معمولی برای یک شرکت 1000 کارمندی نشاندهنده است:
- مجوز اولیه: 60 000 تا 120 000 یورو
- زیرساخت HSM و سرورهای اختصاصی: 30 000 تا 50 000 یورو
- نگهداری سالانه (20 درصد مجوز): 12 000 تا 24 000 یورو/سال
- منابع IT داخلی: 0.5 تا 1 ETP اختصاصی
در مقابل این، یک ابری SaaS همان ظرفیت به طور کلی 18 000 تا 40 000 یورو/سال را برمیانگیزد، بدون هیچ CAPEX.
امنیت فنی: مزایا و محدودیت هر مدل
امنیت در محیط ابری
برخلاف یک تحقق نهچندان پایدار، ابری یک ویرایشگر تخصصی اغلب سطح امنیتی بالاتر از زیرساخت On-Premise یک شرکت کلاسیک را ارائه میدهد. دلایل ساختاری هستند: ویرایشگران به میزان قابل توجهی در تیمهای اختصاصی سرمایهگذاری میکنند (SOC 24/7، تستهای نفوذی سهماهه، گواهیهای ISO 27001 و SOC 2 Type II)، که برای بیشتر DSI های داخلی غیرقابل دسترسی است.
شیوههای بهترین شامل رمزگذاری AES-256 در حالت سکون و TLS 1.3 در حین انتقال، احراز هویت چندعاملی الزامی، ثبت غیرقابل تغییر رویدادهای امضا، و پشتیبانگیریهای جغرافیایی است. ارزش قانونی امضای الکترونیکی دقیقاً بر این ردگیری غیرقابل تغییر متکی است.
خطرات ویژه On-Premise
On-Premise خطرات خاصی ایجاد میکند که اغلب دستکم گرفته میشوند:
- انجراف نسخه: بدون تیم اختصاصی، بهروزرسانیهای رمزنگاری (لغو گواهی، انتقال به SHA-3) تأخیر میخورد، شرکت را در معرض امضایی که از نظر فنی نامعتبر است قرار میدهد.
- مدیریت HSM: یک Hardware Security Module نادرستپیکربندیشده یا که رومیکافزار آن بهروز نشده است تضمینهای عدمانکار را باطل میکند.
- طرح بازیابی از بحران: دسترسیپذیری (SLA) یک On-Premise داخلی به ندرت از 99.5 درصد تجاوز میکند، در مقابل 99.95 درصد برای یک SaaS ابری ساختاری.
برای سازمانهایی که میخواهند حاکمیت و انتقال عملیاتی را ترکیب کنند، مدل ابری خصوصی (Cloud خصوصی اختصاصی در یک مرکز داده معتمد HDS یا SecNumCloud) یک راه متوسط مناسب است.
یکپارچهسازی، انعطافپذیری و مقیاسپذیری
API و بینعملکردی
هر دو مدل اکنون API های REST مستند را نشان میدهند. با این حال، سرعت بهروزرسانی از نظر ساختاری متفاوت است: یک ویرایشگر ابری ویژگیهای جدید را استقرار میدهد (امضای بیومتریک، هوش مصنوعی برای تشخیص تقلب سند، پشتیبانی eIDAS 2.0 Wallet) در چند هفته، در حالی که On-Premise شامل یک چرخه واجازه داخلی 3 تا 6 ماهه برای هر نسخه اصلی است.
برای یکپارچهسازی امضای الکترونیکی در یک ERP (SAP، Oracle)، یک SIRH یا یک GED (OpenText، Alfresco)، ابری اتصالات از پیش ساخته شده را توفیر میدهد که توسط ویرایشگر نگهداری میشود. مقایسه کامل راهحلهای امضای الکترونیکی تواناییهای یکپارچهسازی بازیگران اصلی بازار را جزئیات میدهد.
مقیاسپذیری و حجم
در ابری، مقیاسپذیری تقریباً فوری است: یک کمپین 10 000 امضا همزمان (مجمع سهامداران، استقرار منابع انسانی گسترده) بدون پیکربندی قبلی جذب میشود. در On-Premise، فراسازی زیرساخت باید پیکها را پیشبینی کند و هزینههای نگهداری ایجاد کند.
سازمانهای با رشد سریع یا تمرین چرخههای فصلی (خاکی، بیمه) بهخصوص از کشش ابری سود میبرند. امضای الکترونیکی در خاکی، برای مثال، پیکهای حجم مرتبط با چرخههای بازار را تجربه میکند که یک On-Premise فراسازیشده را به طور دائمی غیرضروری میکند.
معیارهای تصمیمگیری: کدام مدل برای کدام پروفایل؟
شرکتها و کسبوکارهای کوچک بدون محدودیت بخشی خاص
برای یک شرکت کوچک 10 تا 500 کارمندی بدون الزام نظارتی بخشی خاص، SaaS ابری بدون تردید بر میآید: استقرار سریع، هزینه کنترلشده، انطباق eIDAS و RGPD توسط ویرایشگر تضمینشده. یکپارچهسازی در ابزارهای منابع انسانی موجود توسط اتصالات بومی تسهیل میشود — همانطور که استفاده از امضای الکترونیکی برای تیمهای منابع انسانی نشان میدهد که حقوق و دستمزد، قراردادها و ترککردنهای معاهدهای را بدون زیرساخت اختصاصی پوشش میدهد.
شرکتهای بزرگ و بخشهای تنظیمشده
شرکتهایی که دادههای بهداشتی (HDS الزامی)، دادههای مالی انتقادی یا اطلاعات طبقهبندی را پردازش میکنند، باید On-Premise یا ابری خصوصی مشروط را به جدی ارزیابی کنند. سؤال تکنیکی نیست بلکه نظارتی است: آیا استاندارد قابل اجرا جا را برای ابری عمومی میگذارد؟
معماری ترکیبی — ابری برای امضای معمول، On-Premise برای اقدامهای مشروط بسیار حساس — توسط چند گروه بزرگ فرانسوی از سال 2024 پذیرفته شده است. این مدل نیاز به هماهنگی دقیق و درگاههای API قوی دارد.
نهادهای دولتی و ادارههای
از آپریل Circular DINUM 2023-1، ادارههای دولت دولت تمایل دارند به ابری مشروط SecNumCloud ترجیح دهند. On-Premise برای سیستمهای اطلاعاتی حساس (SIS) مجاز باقی میماند اما باید RGS v2 و PGSSI-S برای دادههای بهداشتی را رعایت کند. امضای الکترونیکی برای دفاتر حقوقی نشان میدهد که چگونه نهادهای با الزام قوی برای ردگیری بین این دو مدل تعادل پیدا میکنند.
چارچوب قانونی قابل اجرا برای میزبانی راهحل امضای الکترونیکی
انتخاب بین ابری و On-Premise از نظر قانونی بیطرفانه نیست. چندین مجموعه هنجار مستقیماً معماری فنی راهحلهای امضای شما را تنظیم میکند.
کد مدنی، مواد 1366 و 1367: این مقررات امضای الکترونیکی را به عنوان فرآیند قابل اعتماد شناسایی تعریف میکنند که اعتمادپذیری فرآیند تا اثبات خلاف فرض میشود. این فرض زمانی اعمال میشود که امضای الکترونیکی مشروط استفاده میشود. این فرض بدون توجه به حالت میزبانی، اعمال میشود، به شرط اینکه ارائهدهنده خدمات اعتماد (PSCo) مشروط باشد.
مقررات eIDAS شماره 910/2014 و eIDAS 2.0 (مقررات اتحادیه 2024/1183): مقررات eIDAS سه سطح امضا را متمایز میکند (ساده، پیشرفته، مشروط). امضای مشروط الزاماً نیاز به مشارکت یک PSCo ثبتشده در لیست معتمد ملی (لیست اعتماد ANSSI برای فرانسه) دارد. خواه راهحل شما ابری یا On-Premise باشد، باید با یک PSCo مشروط رابط داشته باشد تا امضای مشروط ارائه کند. eIDAS 2.0، قابل اجرا از می ۲۰۲۴، کیف پول شناسایی دیجیتال اروپایی (EUDIW) را معرفی میکند و نیازهای مدیریت گواهیهای مشروط را تشدید میکند.
مقررات RGPD شماره 2016/679: ماده 28 الزامآور میکند که قرارداد DPA (قرارداد فرعی دادهها) با هر ارائهدهنده ابری پردازش دادههای شخصی برای حساب شما منعقد شود. ماده 44 انتقال دادهها خارج از اتحادیه اروپا را بدون تضمینهای کافی (شرایط قراردادی استاندارد یا قوانین شرکتی الزامآور) ممنوع میکند. در On-Premise داخلی، این الزام ناپدید میشود اما شرکت مسئول پردازش تمامالاختیار میشود و باید اقدامهای فنی و سازمانی (MTO) خود را مطابق ماده 32 مستند کند.
دستور NIS2 (دستور اتحادیه 2022/2555)، منتقل شده در فرانسه توسط قانون 26 ژانویه ۲۰۲۵: نهادهای ضروری و مهم (بخشهای انرژی، بهداشت، مالی، آب، دیجیتال، حملونقل، اداره) باید اقدامهای سایبرنتیک متناسب را اجرا کنند، از جمله مدیریت ریسکهای مرتبط با زنجیره تأمین دیجیتال. یک ارائهدهنده ابری امضای الکترونیکی تأمینکننده ثالث انتقادی را در نگاه NIS2 تشکیل میدهد: بررسی عناقید الزامی، شرایط قراردادی خاص و حق حسابرسی.
استانداردهای ETSI EN 319 132 و ETSI EN 319 122: این استانداردها قالبهای امضای الکترونیکی پیشرفته (XAdES، PAdES، CAdES) را تعریف میکنند و در مناقصات دولتی اروپایی و تبادل B2B پذیرفته میشوند. انطباق با این قالبها باید بدون توجه به معماری بررسی شود.
مرجع عمومی امنیت (RGS v2) و HDS: برای ادارهها و میزبانهای دادههای بهداشتی، RGS v2 از ANSSI و گواهی HDS (میزبان دادههای بهداشتی، حکم 11 ژوئن 2018) به ترتیب الزامآور هستند. یک ابری بدون گواهی HDS از نظر قانونی برای میزبانی دادههای بهداشتی شخصی، حتی طی مختصری در هنگام امضای رضایت بیمار، غیرقابل قبول است.
خطرات قانونی برای پیشبینی: امضایی که از یک سیستم نامطابق ارائه میشود میتواند در دادگاه به چالش کشیده شود، بهخصوص اگر یکپارچگی سند یا هویت امضاکننده نتوان به طور غیرمحتمل اثبات کرد. بار اثبات بر کسی است که امضا را استحضار میکند. حسابرسی انطباق قبلی از استقرار، ابری یا On-Premise، به شدت توصیه میشود.
سناریوهای کاربردی نمایشی: ابری یا درونسازمانی بسته به زمینه کسبوکار
سناریو 1 — یک گروه صنعتی متوسط مدیریت 15 000 قرارداد سالانه
این سناریوها جنبه نمایشی دارند: آنها وضعیتهای نمونه را توصیف میکنند و هیچ نتیجه اندازهگیریشده واقعی نزد یک مشتری را گزارش نمیدهند. یک شرکت متوسط صنعتی (با حدود ۱٬۲۰۰ کارمند و ۳ سایت تولیدی در فرانسه) باید تمام قراردادهای تأمینکنندگان، مشتریان و پیمانکاران فرعی خود را دیجیتالی کند. این شرکت بهطور میانگین سالانه ۱۵٬۰۰۰ امضا پردازش میکند، با اوجهایی در ژانویه (تمدید قراردادهای چارچوب) و سپتامبر (کمپینهای خرید). دادههای صنعتی این شرکت حساس هستند اما طبقهبندیشده نیستند.
پس از تحلیل هزینه کل مالکیت (TCO) در بازه ۵ سال، مدیریت مالی به این نتیجه میرسد که یک راهکار ابری SaaS اروپایی دارای گواهی ISO 27001 نسبت به استقرار درونسازمانی معادل آن هزینه کمتری دارد (به دلیل اشتراکگذاری هزینهها نزد ارائهدهنده، در مقابل منابع فناوری اطلاعات اختصاصی داخلی). واحد فناوری اطلاعات (DSI) یک راهکار ابری میزبانیشده در فرانسه را با یک API REST مستندسازیشده انتخاب میکند که مستقیماً به سامانه ERP آن متصل میشود. اوجهای فصلی بدون هزینه اضافی جذب میشوند. زمان امضای قراردادهای تأمینکنندگان و هزینههای پردازش کاغذی و پیگیری باید کاهش یابد. میزان این بهبود باید در محدوده واقعی، پیش و پس از یک آزمایش پایلوت، سنجیده شود.
سناریو 2 — یک گروه بیمارستانی 1200 تخت مشمول گواهی HDS
یک گروه بیمارستانی دولتی میخواهد رضایتهای بیماران، قراردادهای پزشکان آزاد و مناق
Certyneo را به صورت رایگان امتحان کنید
پاکت امضای اول خود را کمتر از ۵ دقیقه ارسال کنید. ۵ پاکت برای ۱۴ روز، سپس ۲/ماه، بدون کارت بانکی.
عمیقتر شدن در موضوع
مقالات مرجع در مورد این موضوع.
عمیقتر شدن در موضوع
راهنماهای جامع ما برای تسلط بر امضای الکترونیکی.
خواندن خود را ادامه دهید در امضای الکترونیکی
دانش خود را با این مقالات مرتبط با موضوع تعمیق دهید.
امضای الکترونیکی: رایگان یا پولی، چه انتخاب کنیم در سال 2026؟
بین پیشنهادهای رایگان محدود و راهحلهای پولی منطبق بر eIDAS، انتخاب برای یک شرکت کوچک و متوسط بیاهمیت نیست. راهنمای مقایسهای ما را برای تصمیمگیری آگاهانه کاوش کنید.
مقایسه HelloSign در مقابل Certyneo: کدام یک را در سال 2026 انتخاب کنیم؟
HelloSign و Certyneo هر دو برای شرکتهای B2B طراحی شدهاند، اما رویکردهای آنها به طور کلی متفاوت است. بیاید بررسی کنیم کدام یک واقعاً نیازهای انطباق eIDAS و بهرهوری شما را برآورده میکند.
تحولات: افزایش قیمت و محاسبه قانونی
افزایش قیمت قراردادی، بازنگری قیمت، شاخصسازی قانونی: تسلط بر قوانین محاسبه برای ایمنسازی قراردادهای خود ضروری است. چارچوب حقوقی و بهترین روشها را کشف کنید.