
التوقيع الإلكتروني والامتثال لقانون HIPAA في عام 2026
يحدث التوقيع الإلكتروني ثورة في التدفقات الوثائقية الطبية، لكنه يفرض متطلبات صارمة في مجال حماية بيانات المرضى. اكتشف كيفية المواءمة بين الكفاءة والامتثال لقانون HIPAA.
آخر تحديث في
محرر — Certyneo · حول Certyneo
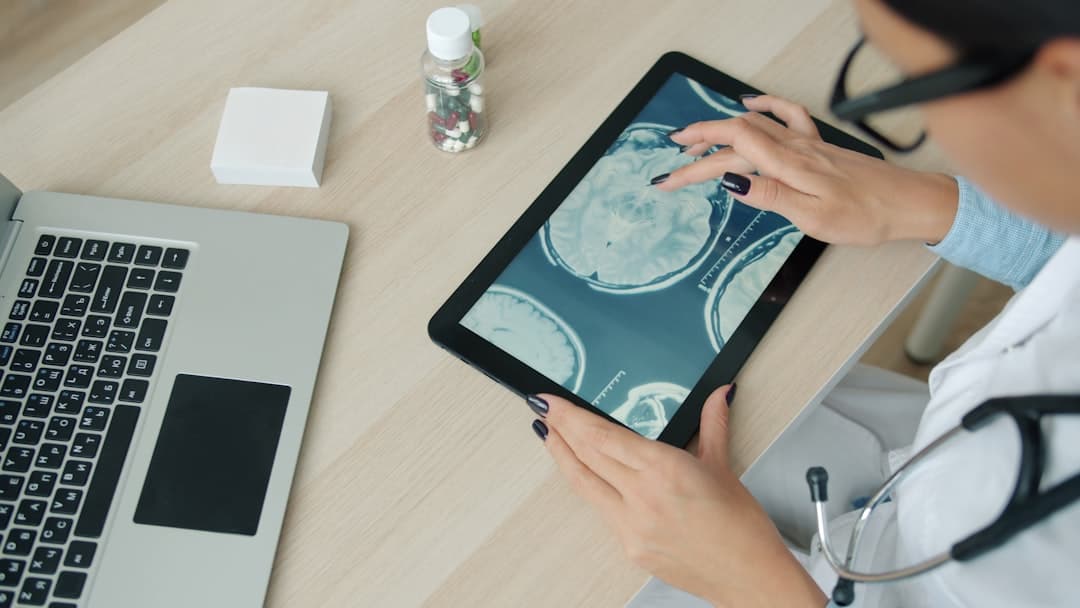
يتسارع التحول الرقمي في قطاع الصحة. الوصفات الطبية الإلكترونية، الموافقة المستنيرة الرقمية، عقود مقدمي الخدمات الموقعة عن بعد: أصبح التوقيع الإلكتروني ركيزة لا غنى عنها للمؤسسات الطبية والجهات الفاعلة في الصحة الرقمية. لكن في هذا القطاع حيث تعتبر سرية بيانات المرضى متطلباً مطلقاً، يجب أن يمتثل كل أداة رقمية لمعايير تنظيمية دقيقة. في الولايات المتحدة، يحكم قانون نقل وحماية التأمين الصحي (HIPAA) حماية المعلومات الطبية المحمية (PHI). في أوروبا، ينطبق لائحة eIDAS والقانون العام لحماية البيانات (RGPD) معاً. يفحص هذا المقال كيفية نشر حل توقيع إلكتروني في الصحة متوافق حقاً، من خلال الجمع بين الأمان التقني والتتبع القانوني واحترام خصوصية المرضى.
HIPAA والتوقيع الإلكتروني: ما هي الالتزامات العملية؟
يحدد قانون HIPAA، الذي تم سنه عام 1996 وتعديله بموجب قانون HITECH عام 2009، قواعد صارمة لأي جهة تتعامل مع المعلومات الطبية المحمية (PHI). تحتوي ثلاث قواعد رئيسية على امتثال HIPAA في سياق التوقيع الإلكتروني.
قاعدة الخصوصية: سرية معلومات المرضى
تفرض قاعدة الخصوصية أن يقتصر أي إفصاح أو استخدام للمعلومات الطبية المحمية على الضرورة القصوى. في سياق التوقيع الإلكتروني، يعني هذا أن الوثائق التي تحتوي على بيانات طبية — الموافقات على الرعاية، أوراق الربط، البروتوكولات العلاجية — لا يمكن نقلها إلا للمستقبلين المصرح لهم. لذلك يجب أن يدمج حل التوقيع آليات التحكم في الوصول الدقيقة، والمصادقة القوية للموقعين، وإدارة حقوق الوصول حسب الدور (RBAC).
قاعدة الأمان: الحماية التقنية والإدارية
تكمل قاعدة الأمان قاعدة الخصوصية بتعريف معايير الحماية التقنية للبيانات الإلكترونية (ePHI). تفرض ثلاث فئات من الضمانات:
- الضمانات الإدارية: السياسات الداخلية الموثقة، تدريب الموظفين، تعيين مسؤول أمان HIPAA.
- الضمانات المادية: التحكم في الوصول إلى الأنظمة التي تستضيف البيانات، سجلات الوصول المادية.
- الضمانات التقنية: تشفير البيانات في الراحة وأثناء النقل، سجلات التدقيق، آليات المصادقة، ضوابط سلامة الوثائق.
بالنسبة لمنصة التوقيع الإلكتروني، تترجم قاعدة الأمان بشكل عملي إلى الالتزام بتشفير جميع الوثائق الموقعة (AES-256 كحد أدنى)، والحفاظ على سجلات تدقيق مختومة بالوقت وغير قابلة للتغيير، وضمان السلامة التشفيرية لكل توقيع عبر خوارزميات معترف بها (RSA 2048 بت أو ECDSA P-256).
قاعدة إخطار الانتهاك: الشفافية في حالة الحادث
يجب إخطار أي انتهاك للبيانات المؤثر على المعلومات الطبية المحمية في غضون 60 يوماً من اكتشافه للأشخاص المتأثرين وقسم الصحة والخدمات الإنسانية (HHS) وإذا تأثر أكثر من 500 شخص، وسائل الإعلام المحلية. لذلك يجب أن يوفر حل التوقيع الإلكتروني المتوافق مع HIPAA إجراءات لاكتشاف والإخطار بالحوادث موثقة وتم اختبارها بانتظام.
اتفاقية الشريك التجاري (BAA): العقد الضروري لـ HIPAA
أحد الجوانب الأقل معرفة للامتثال لـ HIPAA في مجال التوقيع الإلكتروني هو الالتزام بتوقيع اتفاقية الشريك التجاري (BAA) مع أي مورد تكنولوجي يحصل على المعلومات الطبية المحمية. إذا كانت منصة التوقيع الإلكتروني الخاصة بك تعالج أو تستضيف أو تنقل وثائق طبية محمية، فهي مؤهلة قانونياً كـ "شريك تجاري" بمعنى HIPAA.
المحتوى الإلزامي للـ BAA
يجب أن يحدد BAA الصحيح بشكل خاص:
- الاستخدامات المصرح بها للمعلومات الطبية المحمية من قبل المورد
- الالتزام بتأمين المعلومات الطبية المحمية وفقاً لمعايير HIPAA
- إجراء الإخطار في حالة الانتهاك
- شروط إرجاع أو تدمير المعلومات الطبية المحمية في نهاية العقد
- حظر الاستعانة بمصادر خارجية بدون موافقة مسبقة وبدون BAA مع المقاولين من الباطن
يعرض غياب BAA المؤسسة الطبية لعقوبات مدنية تتراوح من 100 إلى 50,000 دولار لكل انتهاك، بحد أقصى 1,9 مليون دولار لكل فئة انتهاك سنوية (جدول 2024 من HHS، المعدل حسب التضخم). قد تؤدي الانتهاكات المتعمدة إلى متابعات جنائية.
التحقق من أن المورد الخاص بك يوقع BAA
قبل أي نشر، اطلب من مورد التوقيع الإلكتروني الخاص بك BAA صريح. تقدم المنصات الكبرى في السوق (DocuSign, Adobe Sign) اتفاقيات BAA في عروضها الصحية المحددة. إذا كنت تفكر في الترحيل من DocuSign أو YouSign إلى Certyneo، تحقق من أن الانتقال يتضمن استعادة الالتزامات الحالية لـ HIPAA واستمرارية سجلات التدقيق.
إمكانية التشغيل البيني eIDAS – HIPAA: ما هو التجنيد للجهات الفاعلة العابرة للحدود؟
يجب على الجهات الفاعلة في الصحة التي تعمل في أوروبا والولايات المتحدة — المجموعات الاستشفائية الدولية، منظمات البحث العقدي (CRO)، الطب عن بعد العابر للحدود — التنقل بين إطارين تنظيميين مختلفين لكن متكاملين.
مستويات التوقيع eIDAS المطبقة على قطاع الصحة
يحدد لائحة eIDAS والتطورات اللاحقة ثلاثة مستويات من التوقيع الإلكتروني: بسيط (SES)، متقدم (AdES)، ومؤهل (QES). في سياق الرعاية الصحية الأوروبية، عادة ما يكون التوقيع المتقدم (AdES) مطلوباً للوثائق الملزمة مثل الموافقات المستنيرة، وعقود الرعاية أو الوصفات الطبية ذات قيمة إثباتية. التوقيع المؤهل (QES)، المعادل قانونياً للتوقيع اليدوي، يفرض نفسه للأعمال الأكثر حساسية.
يعتمد QES على شهادة يصدرها مزود خدمات ثقة مؤهل (PSCQ) في قائمة الثقة الخاصة بالدولة العضو المعنية (قائمة خدمات الثقة). بالنسبة للوثائق المختلطة الأوروبية والأمريكية، لا يكون الاعتراف المتبادل تلقائياً: يجب على الأطراف توفير بنود عقدية محددة.
RGPD و HIPAA: نظامان متكاملان
بينما ينطبق HIPAA على الكيانات الأمريكية التي تتعامل مع المعلومات الطبية المحمية، فإن RGPD يفرض نفسه على أي معالجة لبيانات الصحة الخاصة بسكان أوروبا، بغض النظر عن موقع المسؤول عن المعالجة. تصنف المادة 9 من RGPD بيانات الصحة كـ "فئات خاصة" تتطلب أساساً قانونياً صريحاً. بالنسبة للتوقيع الإلكتروني، يعني هذا أن معالجة البيانات البيومترية أو الهوية الخاصة بالموقع يجب أن تستند إلى أحد الأسس القانونية للمادة 6 (العقد، الالتزام القانوني، المصلحة المشروعة) مدمجة مع أحد استثناءات المادة 9 (الموافقة الصريحة، الرعاية الصحية).
التجميع بين HIPAA و RGPD هو إذن واقع تشغيلي متزايد. يجب أن توفر منصات التوقيع المتوافقة مع المعايير الأوروبية والأمريكية خيارات استضافة البيانات في أوروبا (RGPD) مع تدفقات مشفرة إلى خوادم أمريكية معتمدة (HIPAA)، بدون نقل البيانات الخام غير المحمية.
النشر التقني: معايير اختيار حل متوافق
يتطلب اختيار حل توقيع إلكتروني متوافق مع HIPAA لمؤسسة طبية أو جهة فاعلة في الصحة الرقمية تقييم عدة أبعاد تقنية وتنظيمية.
المعايير التقنية الأساسية
التشفير من طرف إلى طرف: يجب تشفير جميع الوثائق والبيانات الوصفية وسجلات التدقيق أثناء النقل (TLS 1.3 كحد أدنى) وفي الراحة (AES-256). يجب إدارة مفاتيح التشفير من قبل العميل أو عبر وحدة أمان الأجهزة (HSM) مخصصة.
سجلات التدقيق غير القابلة للتغيير: يجب أن يتم الختم الزمني لكل إجراء (الإرسال، الفتح، التوقيع، الرفض، الأرشفة) من خلال خدمة ثقة مؤهلة، بشكل مثالي عبر سلطة توقيت (TSA) متوافقة مع RFC 3161. تشكل هذه السجلات الدليل الذي يمكن الاعتماد عليه في حالة النزاع أو التدقيق التنظيمي.
المصادقة متعددة العوامل (MFA): يجب تأمين الوصول إلى المنصة والتوقيع بما لا يقل عن عاملين من المصادقة. في قطاع الصحة، يُنصح بالمصادقة عبر OTP SMS أو تطبيق المصادقة؛ تبرز المصادقة البيومترية السلوكية كبديل قوي.
تكامل FHIR/HL7: بالنسبة للمؤسسات التي تحتفظ بسجل طبي معلوماتي (DPI) أو السجل الصحي الإلكتروني (EHR)، أصبح التشغيل البيني عبر معايير HL7 FHIR R4 معياراً حاسماً متزايداً. يسمح بحقن الوثائق الموقعة مباشرة في السجل الطبي بدون إعادة إدخال.
الحوكمة والتنظيم
لا يقتصر امتثال HIPAA على مسألة تقنية: يتضمن حوكمة موثقة. يجب على المؤسسة تعيين مسؤول الخصوصية ومسؤول الأمان HIPAA، وتدريب الموظفين بانتظام على أفضل الممارسات، وإجراء تقييمات المخاطر السنوية (تقييم المخاطر) واختبار إجراءات الاستجابة للحوادث. يجب أن يتكامل حل التوقيع في هذه الحوكمة من خلال توفير تقارير النشاط القابلة للتصدير والواجهات الإدارية المخصصة لمسؤولي الامتثال. لفهم كيفية حساب العائد على الاستثمار لهذا الترحيل، تتيح الأدوات المتخصصة توضيح مكاسب التشغيل.
الإطار القانوني المعمول به على التوقيع الإلكتروني في الصحة
يستند امتثال حل التوقيع الإلكتروني في قطاع الصحة إلى مجموعة من النصوص التنظيمية التي يجب السيطرة عليها بدقة.
في القانون الفرنسي والأوروبي، تستند القيمة القانونية للتوقيع الإلكتروني إلى المادات 1366 و 1367 من القانون المدني، التي تعترف بالتوقيع الإلكتروني بنفس القوة الإثباتية للتوقيع اليدوي، بشرط التأكد من هوية الموقع وضمان سلامة الوثيقة. تحدد لائحة eIDAS رقم 910/2014 (حالياً قيد المراجعة نحو eIDAS 2.0) الإطار فوق الوطني الأوروبي، وتحدد ثلاثة مستويات من التوقيع (SES، AdES، QES) والمتطلبات المعمول بها على مزودي خدمات الثقة المؤهلين (PSCQ).
تحدد معايير ETSI EN 319 132 (XAdES)، EN 319 122 (CAdES) و EN 319 142 (PAdES) التنسيقات التقنية للتوقيع المتقدم والمؤهل. بالنسبة للوثائق الطبية ذات العمر الطويل للحفظ (السجلات الطبية المحفوظة 20 سنة على الأقل وفقاً للمادة R1112-7 من قانون الصحة العامة)، يُنصح بصيغة PAdES-LTV (التحقق طويل الأجل) لأنها تدمج أدلة التحقق اللازمة للتحقق المستقبلي من التوقيعات.
يفرض لائحة RGPD رقم 2016/679، في مواده 5 (المبادئ)، 9 (الفئات الخاصة)، 25 (الخصوصية حسب التصميم) و 32 (أمان المعالجة)، التزامات معززة لأي معالجة لبيانات الصحة. تخضع استضافة بيانات الصحة في فرنسا بالإضافة إلى ذلك للشهادة HDS (المزود المضيف لبيانات الصحة)، المحددة بالمادة L1111-8 من قانون الصحة العامة والمرسوم رقم 2018-137: يجب أن يكون أي مزود خدمة سحابية يستضيف بيانات صحية ذات طابع شخصي نيابة عن مؤسسة صحية فرنسية معتمداً من HDS من قبل جسم معتمد COFRAC.
توجيه NIS2 (التوجيه الأوروبي UE 2022/2555)، الذي ينطبق على الكيانات الأساسية بما فيها المؤسسات الصحية ذات الحجم الكبير، يفرض التزامات في إدارة مخاطر الأمن السيبراني، والإبلاغ عن الحوادث (خلال 24 ساعة للتنبيه الأولي، و72 ساعة للتقرير المرحلي)، والتدقيق المنتظم لأنظمة المعلومات. وتدخل منصات التوقيع الإلكتروني التي تستخدمها هذه الكيانات ضمن نطاق سلسلة التوريد الرقمية الخاضعة لهذه الالتزامات.
من الجانب الأمريكي، يشكل HIPAA (45 CFR الأجزاء 160 و 164) و قانون HITECH (42 U.S.C. § 17931) الأساس التنظيمي. يعترف قانون ESIGN (15 U.S.C. § 7001) و UETA (قانون المعاملات الإلكترونية الموحد) بالصحة القانونية للتوقيعات الإلكترونية في الولايات المتحدة، بما فيها في القطاع الطبي، بشرط الموافقة المستنيرة للموقع والامتثال لـ HIPAA للأدوات المستخدمة. قد تصل العقوبات في حالة الانتهاك إلى 1,9 مليون دولار لكل فئة انتهاك وسنة، وفقاً لجدول HHS المُحدَّث.
سيناريوهات استخدام توضيحية: التوقيع الإلكتروني والامتثال لمعيار HIPAA
السيناريو 1 — مجموعة استشفائية عامة تضم حوالي 1200 سرير
هذه السيناريوهات توضيحية: فهي تصف حالات نموذجية ولا تعكس أي نتيجة مقاسة لدى عميل. تسعى مجموعة مستشفيات عمومية تدير عدة مؤسسات وما يقارب 1200 سرير إلى رقمنة موافقاتها على العمليات الجراحية واتفاقياتها الخاصة بوضع الكوادر الطبية تحت التصرف. وبدون حل توقيع إلكتروني معتمد لاستضافة البيانات الصحية (HDS) ومتوافق مع HIPAA (لشراكاتها مع مستشفيات أمريكية في إطار برنامج بحث دولي)، تعتمد العملية على استمارات ورقية تُنقل فعليًا بين المواقع، مع مهلة جمع توقيعات غالبًا ما تكون طويلة.
مع حل يدمج المصادقة متعددة العوامل (MFA) وسجلات تدقيق متوافقة مع RFC 3161 واستضافة HDS، من المفترض أن تنخفض مهلة جمع التوقيعات، خاصة بالنسبة للوثائق العاجلة، وأن يتم توقيع عدد أكبر من الوثائق بالكامل منذ العرض الأول. ويحد التتبع المعزز من الوقت المخصص لعمليات التدقيق الداخلي للامتثال، حيث يمكن تصدير السجلات مباشرة بالصيغة التي يتوقعها المدققون. ويُقاس حجم المكسب على النطاق الفعلي، قبل تجربة تجريبية وبعدها.
السيناريو 2 — شبكة عيادات خاصة متخصصة في الأورام
يجب أن تجمع شبكة عيادات متخصصة في الأورام الموجودة في عدة مناطق الموافقات المستنيرة لبروتوكولات العلاج الكيميائي الثقيل التي تتضمن تجارب سريرية شريكة مع منظمات بحث عقدية أمريكية. الامتثال المزدوج RGPD + HIPAA إلزامي هنا، مع نقل بيانات المرضى المدرجين في التجارب إلى رعاة أمريكيين.
تنشر الشبكة حل توقيع إلكتروني متقدم (AdES) للموافقات المحلية وتوقيعًا إلكترونيًا مؤهلًا (QES) للوثائق المرسلة إلى الجهات الراعية. ويُوقَّع اتفاق شراكة أعمال (BAA) مع كل مزود تقني يتدخل في السلسلة. ويتيح إرساء سير عمل آلي — دعوة المريض عبر رسالة نصية آمنة، مصادقة عبر رمز لمرة واحدة (OTP)، التوقيع، الأرشفة المشفّرة، إشعار تلقائي للجهة الراعية — تقليص المهلة الإدارية لإدراج المرضى في التجارب. ويُقاس حجم المكسب على النطاق الفعلي، قبل تجربة تجريبية وبعدها.
السيناريو 3 — شركة تحرير برامج التطبيب عن بعد في وضع SaaS
يجب على شركة تحرر منصة للطب عن بعد موجهة للأطباء المستقلين والعيادات الشريكة أن تدمج التوقيع الإلكتروني لمحاضر الاستشارة والوصفات الإلكترونية واتفاقيات الشراكة مع هياكل الرعاية الأمريكية. كشركة محررة SaaS تعالج المعلومات الطبية المحمية نيابة عن عملائها، فهي مؤهلة كشريك تجاري بمعنى HIPAA ويجب أن توقع BAA مع كل عميل كيان محمي (كيان مغطى).
باختيار حل توقيع إلكتروني يوفر واجهة برمجة تطبيقات (API) موثّقة، واستضافة HDS في فرنسا، وضمانات تعاقدية مدمجة متوافقة مع HIPAA، يحد الناشر من مخاطر مسؤوليته التعاقدية ويمكنه تسريع دورات بيعه في الولايات المتحدة: فتقديم اتفاق BAA موقّع مسبقًا من قِبل مزود التوقيع يُعد حجة تجارية يمكن أن تقصّر المفاوضات التعاقدية مع العملاء الأمريكيين. ويُقاس حجم المكسب على النطاق الفعلي، قبل تجربة تجريبية وبعدها.
الخلاصة
لا يعتبر امتثال HIPAA للتوقيع الإلكتروني في قطاع الصحة خياراً: إنه التزام تنظيمي مصحوب بعقوبات كبيرة والتزام أخلاقي لحماية المرضى. يتطلب تحقيق هذا النشر بنجاح إتقان التجنيد بين HIPAA و RGPD و eIDAS والشهادة HDS، وتأمين العلاقات التعاقدية مع مزودي الخدمات من خلال اتفاقيات BAA قوية، واختيار حل تقني يتوافق مع أعلى متطلبات التشفير والتدقيق والمصادقة.
يرافق Certyneo جهات الرعاية الصحية في هذا التوجه بحل توقيع إلكتروني مصمم للبيئات الحساسة: سجلات تدقيق غير قابلة للتغيير، استضافة سيادية، مصادقة قوية والدعم العقدي المناسب. اكتشف عروضنا المحددة لقطاع الصحة
جرّبوا Certyneo مجاناً
أرسل ظرفك الأول للتوقيع في أقل من 5 دقائق. 5 أظرف لمدة 14 يوماً، ثم 2/شهر، بدون بطاقة بنكية.
التعمق في الموضوع
مقالات مرجعية حول هذا الموضوع.
التعمق في الموضوع
أدلتنا الشاملة لإتقان التوقيع الإلكتروني.
تابعوا القراءة عن التنظيم
عمّقوا معرفتكم بهذه المقالات المرتبطة بالموضوع.
التوقيع الإلكتروني كدليل قانوني في النزاع
هل العقد الموقع إلكترونياً يصمد فعلاً أمام المحكمة الفرنسية؟ فك شامل لقيمة الحجية القانونية للتوقيع الإلكتروني في حالة النزاع.
التوقيع الإلكتروني للعقود B2C: الصحة القانونية في 2026
يثير التوقيع الإلكتروني في عقود B2C أسئلة دقيقة بشأن الصحة القانونية واستمالة موافقة العميل. إليك كل ما تحتاج إلى معرفته لسنة 2026.
توكيل انتخابي: التصويت بالوكالة في 2026
كيفية التصويت بالوكالة في 2026؟ من maProcuration.gouv.fr إلى المهل النظامية، اكتشف جميع الخطوات لعدم تفويت أي استحقاق انتخابي.